Analyse d'une hausse continue des attaques alimentées par l’IA
La multiplication des incidents provoqués par des agents autonomes sur des infrastructures critiques relance le débat autour de la nécessité de ralentir le développement de l’IA. Le cyber assureur Stoïk observe une hausse continue des cyberattaques alimentées par l’IA, avec une automatisation toujours plus sophistiquée. Pour Stef Vermeulen, Country Manager de Stoïk Belgique, contrer les attaques pilotées par l’IA exigera une défense alimentée par l’IA.
Le débat autour des attaques de plus en plus sophistiquées met en évidence une nouvelle réalité en matière de cybersécurité dans les entreprises : l’IA accélère les capacités cyberoffensives, rendant les attaques plus faciles, moins coûteuses, plus rapides et plus convaincantes.
Pourtant, cette même technologie peut aider les équipes de cybersécurité à détecter les comportements suspects, à enquêter sur les incidents et à réagir à la vitesse des machines. En d’autres termes, l’IA a simplement relevé le niveau tant pour les attaquants que pour les défenseurs.
Menaces par e-mail, source majeure des cyber sinistres
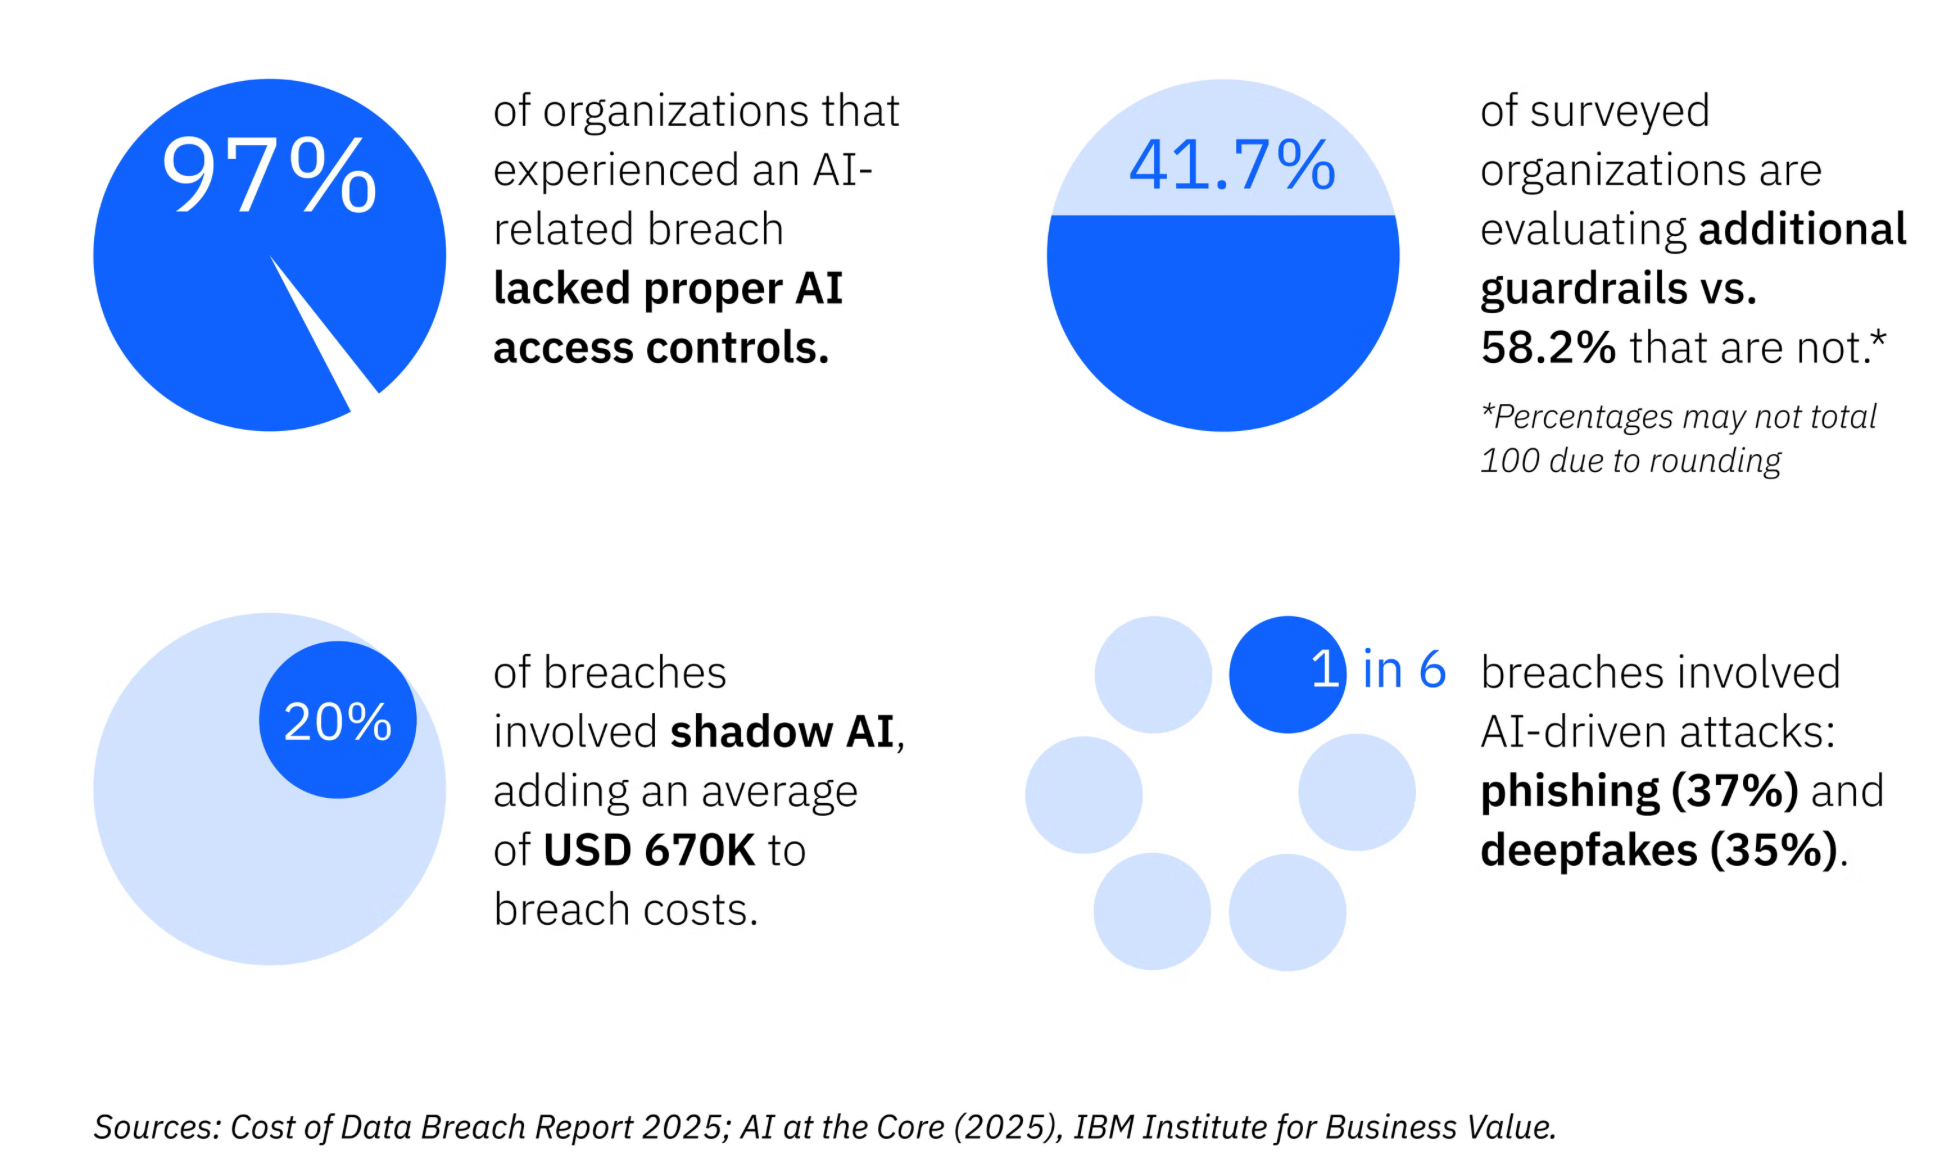
Les équipes techniques de l’assureur Stoïk, spécialisé dans les risques cyber pour les PME, observent des incidents dans lesquels les attaquants utilisent l’IA pour se renseigner sur leurs cibles et concevoir des attaques plus crédibles et personnalisées. Cette évolution est particulièrement préoccupante dans le contexte des menaces par e-mail, qui restent une source majeure de sinistres cyber. Ainsi, la fraude, le phishing et la compromission de messagerie professionnelle (BEC) ont représenté 60 % des sinistres traités par Stoïk en 2025, tandis que l’e-mail constituait le vecteur d’attaque dans 98 % des cas de fraude. L’usage croissant de l’IA dans le phishing se reflète également dans des données sectorielles plus larges : selon une étude d’IBM, plus de 80 % des e-mails de phishing contiennent désormais des éléments générés par l’IA.
De la fraude manuelle aux attaques automatisées
Les cyberattaques automatisées ne sont pas nouvelles, mais leur rythme et leur sophistication continuent de s’accélérer. L’IA réduit les barrières techniques et financières à l’entrée, permettant ainsi à des acteurs malveillants moins qualifiés de lancer à grande échelle des campagnes convaincantes de phishing, de diffusion de logiciels malveillants et d’ingénierie sociale. Ils peuvent produire des messages irréprochables sur le plan grammatical et adaptés au contexte local, qui imitent des collègues ou fournisseurs de confiance, en utilisant des informations publiques pour les personnaliser avec de vrais noms et des éléments propres à l’entreprise. Selon Stoïk, une campagne de phishing convaincante peut désormais être créée en seulement cinq minutes à l’aide de l’IA, contre 16 heures lorsqu’elle est réalisée manuellement.
« Un attaquant capable d’exécuter des milliers d’actions par jour ne peut pas être contré par une défense opérant à vitesse humaine. La surveillance, la détection et la réponse automatisées doivent absorber une part croissante de cette charge », explique Stef Vermeulen, Country Manager de Stoïk Belgique.
« Cela ne signifie pas pour autant que les contrôles humains sont obsolètes. Il ne s’agit pas de choisir entre les personnes et la technologie. Pour rester résilientes face à un paysage de menaces en constante évolution, les entreprises ont besoin de collaborateurs formés, soutenus par des systèmes de défense alimentés eux aussi par l’IA », poursuit l’expert.
La défense alimentée par l’IA : en pratique
Mais l’IA ne bénéficie pas uniquement aux attaquants. Les fournisseurs de solutions de sécurité, les assureurs et les équipes d’intervention en cas d’incident peuvent utiliser cette même technologie pour identifier les vulnérabilités, détecter les activités suspectes et enquêter plus rapidement sur les incidents. L’IA est capable d’analyser simultanément de multiples signaux et sources, en regroupant des informations qui auraient auparavant nécessité des enquêtes distinctes et chronophages. Cela aide les organisations à identifier et à corriger les vulnérabilités, les erreurs de configuration et les actifs numériques exposés à la même vitesse que celle à laquelle les cybercriminels les exploitent.
« Nous utilisons le triage automatisé des alertes", développe le responsable du CERT chez Stoïk. "Les outils de sécurité génèrent de très grands volumes d’alertes, dont beaucoup présentent un risque faible. Traditionnellement, les analystes SOC doivent déterminer manuellement quels signaux exigent une attention urgente. Le triage assisté par l’IA permet de distinguer les menaces réelles du bruit de fond, afin que les analystes puissent prioriser les incidents critiques et réduire la fatigue liée aux alertes », explique Dennis van Wijk, Incident Responder au sein du CERT de Stoïk.
« Lorsqu’une alerte exige une investigation ou une réponse plus approfondie, l’IA aide à interpréter le contexte, à analyser les signaux et à orienter les étapes suivantes. Nos spécialistes CERT peuvent ainsi se concentrer sur les incidents où le jugement humain a le plus d’impact. Grâce à ces flux de travail assistés par l’IA, notre CERT traite environ 150 dossiers par mois. »
La supervision humaine des résultats produits par l’IA reste néanmoins indispensable. Les experts du CERT relisent chaque rapport généré par l’IA, en vérifient les conclusions et ajustent les prompts lorsque nécessaire. À mesure qu’une part plus importante de l’analyse est automatisée, la capacité à poser les bonnes questions et à interpréter les résultats devient essentielle. Cela requiert une compréhension approfondie du paysage local des menaces, que Stoïk développe grâce à ses équipes SOC et CERT internes, actives dans toute l’Europe.
La résilience à l’ère de l’IA
La valeur principale de l’IA réside donc dans sa capacité à décharger les analystes du volume d’alertes les moins critiques. Elle ne remplace ni les analystes SOC ni les spécialistes du CERT : elle les aide à travailler plus vite et à concentrer leur expertise là où elle est la plus utile. Tandis que le SOC peut évaluer et prioriser les alertes plus efficacement, le CERT peut jouer un rôle davantage coordonnateur et se concentrer sur les enquêtes et la réponse aux incidents complexes, sans devoir repartir de zéro à chaque nouvel incident.
L’IA continuera d’accroître la sophistication et l’ampleur de la cybercriminalité, tout en renforçant la capacité de la cybersécurité à réduire les vulnérabilités, à faire le tri parmi les alertes et à intervenir avant qu’un incident ne s’aggrave. Les organisations les mieux préparées à gérer cette nouvelle réalité seront celles qui combinent des collaborateurs formés et résilients face à la nouvelle génération d’attaques pilotées par l’IA, une sécurité soutenue par l’IA et une réponse humaine experte. Cette intégration constitue le fondement de la cyberrésilience à l’ère de l’intelligence artificielle.