Au cœur du cyber underground : « Nous devons repenser totalement la cybersécurité » - Interview de Vladimir Kropotov, expert chez TrendAI.
Banques, véhicules connectés, centrales électriques … La menace rode autour de tout ce qui est connecté. Et pendant que l’IA redessine les surfaces d’attaque, les stratégies traditionnelles de défense s’effritent. Vladimir Kropotov, expert chez TrendAI et figure emblématique de la cybersécurité européenne, analyse pour Cyberscuritynews.be les nouvelles dynamiques du cyber-underground et l’impact de l’IA sur les opérations criminelles. Il est urgent de repenser nos stratégies de protection face à des menaces de plus en plus imprévisibles. Suivez le lapin blanc.
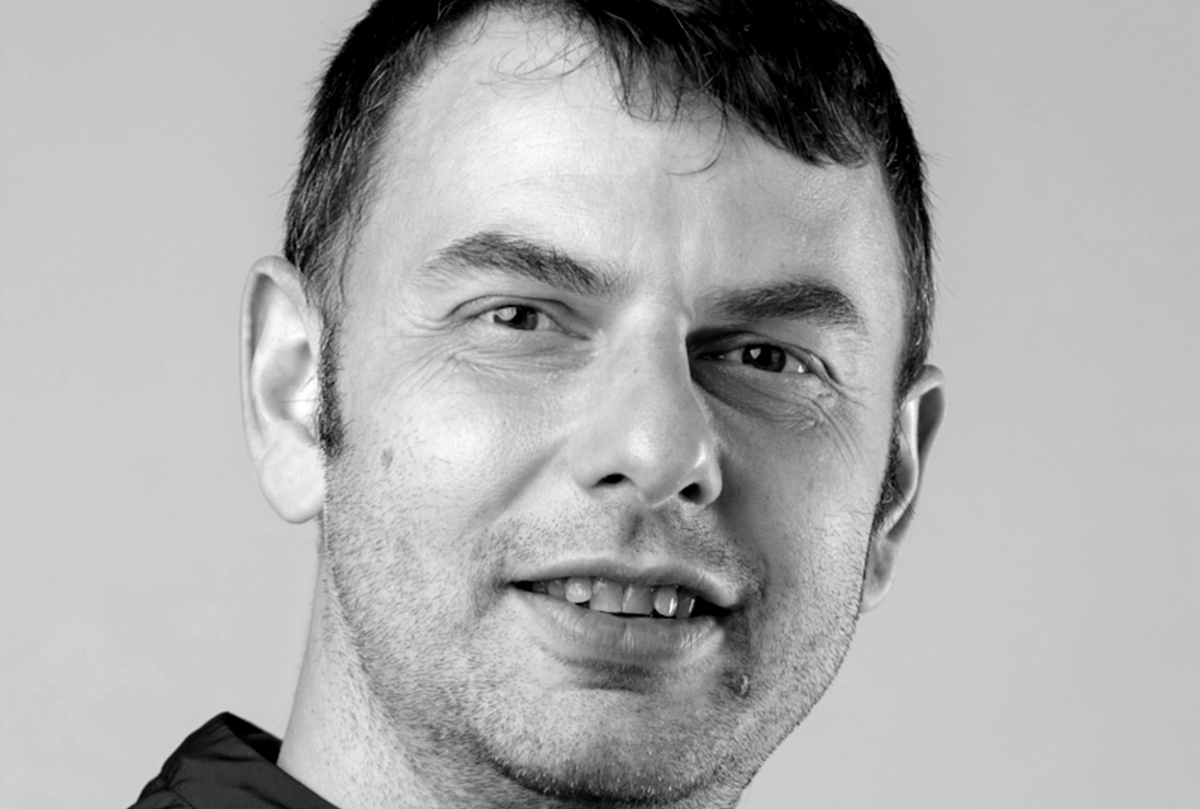
Vladimir Kropotov, Threat Researcher chez TrendAI, n’est pas un cyber expert ordinaire. Ses travaux de recherche en criminalité numérique l’ont amené à sonder les tréfonds du Russian cyber underground. Il a participé à une opération d’infiltration durant 5 ans pour étudier la manière dont les cybercriminels opèrent et utilisent l’IA générative pour faciliter leurs attaques.
Ses recherches permettent aujourd’hui de mieux comprendre comment l’IA est utilisée pour le phishing, le développement de malwares et la fraude aux cryptomonnaies. Il nous livre dans cette interview exclusive une vision concrète de l’évolution de la cybercriminalité.
-Cyber Secutity News Belgium : Vous affichez une carrière impressionnante avec une expérience qui s’est enrichie durant vos 5 ans d’infiltration des réseaux criminels russes. Comment la formation en cybersécurité a-t-elle évolué depuis vos débuts ?
Vladimir Kropotov, Risk advisor chez TrendAI : En 2003, lors de mon Master, on parlait encore d'« information security ». C’était une discipline holistique : on apprenait les bases mathématiques et la pensée critique, mais aussi la sécurité physique, comme le « bug sweeping » ou la détection de micros. Aujourd'hui, le domaine est devenu ultra-spécialisé et concerne aussi bien les réseaux, les bases de données, le cloud, etc. On a gagné en profondeur technique, mais on a parfois perdu cette vision d'ensemble. Le défi actuel est de réconcilier ces spécialisations avec une compréhension globale des systèmes.
-CSNB : Vous dirigez aujourd'hui un groupe de recherche sur le « comportement des utilisateurs ». Pourquoi intégrer la psychologie à la cybersécurité ?
Vladimir Kropotov : Parce que l'attaquant ne cible pas seulement une machine, il cible un esprit. Les opérations d'influence et le phishing reposent sur des biais cognitifs. Combiner IA, psychologie et cybersécurité est essentiel pour comprendre comment les attaquants manipulent les perceptions. Il n’est plus seulement question de codes malveillants dans les attaques actuelles, mais bien de manipulation humaine à grande échelle.
-CSNB : Qu’avez-vous appris sur l’évolution des menaces en infiltrant le cyber-underground russe ?
Vladimir Kropotov : Le cyber-underground russe reste l’un des plus avancés au monde. Mais l’IA a changé la donne en ce qu’elle permet à un attaquant novice d’atteindre un niveau de compétence intermédiaire, tandis qu’elle offre aux attaquants avancés des capacités de mise à l’échelle et de vitesse inédites. L’IA a provoqué une expansion illimitée de la surface d’attaque. C’est un phénomène comparable à l’arrivée du Bitcoin, qui a permis la transnationalisation des paiements criminels, ou à la pandémie de COVID-19, qui a forcé le passage brutal vers un modèle « perimeterless ». Aujourd’hui, l’IA permet de créer des outils personnalisés à la demande pour chaque opération.
-CSNB : Vous dites que l’attribution devient aujourd’hui moins pertinente. Comment les entreprises doivent-elles alors orienter leur défense ?
Vladimir Kropotov : L’identification des sources des attaques est cruciale pour les forces de l’ordre, mais pour une organisation, elle est souvent une distraction. Ce qui compte, c’est l’objectif de l’attaquant : cherche-t-il à pivoter vers vos serveurs, vers vos cadres dirigeants, ou simplement à exfiltrer des données et partir ? Peu importe l’origine géographique, ce sont les capacités et l’intention qui dictent la réponse. Nous voyons trop de rapports se concentrer sur le « fingerprinting » au lieu de se focaliser sur la résilience opérationnelle.
-CSNB : Faut-il craindre un scénario apocalyptique à court terme, notamment pour les infrastructures critiques comme les centrales électriques ?
Vladimir Kropotov : Le danger est réel. Le problème majeur réside dans l’utilisation de modèles d’IA sans garde-fous par les groupes criminels. Contrairement aux acteurs étatiques, qui opèrent avec des objectifs et des restrictions, les cybercriminels agissent souvent sans vision des effets collatéraux. Une attaque visant le profit financier pourrait, par erreur, paralyser une installation industrielle manipulant des agents toxiques. Les infrastructures critiques sont souvent plus vulnérables que les banques, car elles reposent sur des systèmes cyber-physiques où le patching est complexe.
-CSNB : Vous avez récemment publié des études sur des activités liées à la Chine concernant les réseaux IoT. Quel est le risque réel dans ce domaine ?
Vladimir Kropotov : Le risque est l'espionnage à grande échelle. En utilisant des réseaux IoT pour accéder à des capteurs partout dans le monde, les attaquants collectent des renseignements critiques. Cela peut même mener à des opérations sur les infrastructures énergétiques. L'IA permet de mettre à l'échelle cette collecte de données de manière invisible, transformant chaque capteur connecté en un point d'entrée potentiel pour l'intelligence étrangère.
-CSNB : Qu’en est-il spécifiquement du marché belge, qui abrite des institutions internationales sensibles comme le siège de l’OTAN ?
Vladimir Kropotov : La Belgique est une cible de choix. L’un des effets les plus redoutable de l’IA est la capacité accrue des attaquants à comprendre les langues et les cultures locales. Auparavant, la majorité des cibles étaient anglophones. Aujourd’hui, il est trivial pour un criminel d’adapter ses campagnes de phishing en français ou en néerlandais, en utilisant des modèles pour générer des mandats de paiement ou des factures d’électricité parfaitement crédibles. La population et les infrastructures critiques belges sont plus exposées que jamais à ce ciblage de précision.
-CSNB : Quel est le profil type des criminels ? Sont-ils systématiquement liés à leur gouvernement ?
Vladimir Kropotov : Il est devenu très difficile de séparer les attaquants russophones des autres. Le marché criminel s’est globalisé. Quant au lien avec les gouvernements, c’est une question de logique économique. Le cyber-underground est un système mature où des parties non fiables communiquent et garantissent la qualité de service. Si un État peut commander un service sur un forum criminel pour quelques milliers de dollars, il obtient ses objectifs tout en conservant une déniabilité totale. Pourquoi s’en priver ?
-CSNB : Vous avez effectué des recherches intéressantes sur la sécurité des véhicules connectés en découvrant leur grande vulnérabilité. Pourquoi ne pas avoir publié ces résultats ?
Vladimir Kropotov : C’est une question d’éthique. Il y a trois ans, nous avons découvert qu’il était possible de prendre le contrôle d’un véhicule à distance en moins de 20 minutes. Nous avons trouvé plus de 20.000 véhicules dans des logs criminels, y compris ceux de politiciens européens. Publier ces vulnérabilités aurait offert un manuel d’instruction aux criminels. Nous avons préféré contacter les régulateurs et les constructeurs en privé. Parfois, le silence est la meilleure forme de protection.
-CSNB : Le passage au « perimeterless » a été brutal avec la généralisation du travail à distance durnant la pandémie. Sommes-nous revenus à une sécurité plus stable aujourd'hui ?
Vladimir Kropotov : Non, nous sommes dans une phase de transition permanente. Le travail à distance a définitivement brisé le périmètre de sécurité traditionnel. Les infrastructures n'étaient pas préparées pour cela. Aujourd'hui, la sécurité doit être centrée sur l'identité et les données, et non plus sur le réseau. C'est un changement stratégique qui n'est pas encore totalement intégré par toutes les entreprises.
CSNB : Vous craignez que les jeunes attaquants voient les infrastructures critiques comme un « défi ». Comment dès lors lutter contre cette gamification du crime ?
Vladimir Kropotov : C'est un réel problème de perception. Pour un jeune criminel, attaquer une centrale est un trophée, un « challenge » technique. Il faut changer le narratif. La cybersécurité ne doit pas être présentée comme un jeu de conquête, mais comme une responsabilité éthique. La sensibilisation doit commencer très tôt, bien avant que ces talents ne basculent du mauvais côté, en leur montrant les conséquences réelles, physiques, de leurs actes numériques.
-CSNB : Vous avez travaillé du côté des clients, puis du côté des éditeurs de solutions. Cela atout vous procure-t-il des atouts dans votre approche de la recherche en cybersécurité ?
Vladimir Kropotov: Cela donne une vision à 360 degrés. Côté client, on défend les infrastructures contre les attaques réelles, dans l'urgence. Côté éditeur, on anticipe les menaces pour protéger les clients à grande échelle. Cette double expérience me permet de comprendre non seulement comment une attaque est menée techniquement, mais aussi comment elle est vécue par l'organisation victime, ce qui est crucial pour concevoir des outils de défense réellement efficaces.
-CSNB : Comment gérez-vous, en tant que chercheur, la pression constante de ces menaces sans tomber dans le pessimisme ?
Vladimir Kropotov : Je reste optimiste grâce à la qualité des équipes de recherche mondiales. Nous avons des experts répartis sur tous les fuseaux horaires, avec des backgrounds culturels et éducatifs variés. Nous voyons des choses que nous ne publions jamais, mais cette connaissance nous permet de préparer nos solutions des années à l’avance. C’est ce travail de l’ombre qui protège nos clients.
-CSNB : Quel est le rôle de l’IA dans la défense, au-delà de son utilisation par les attaquants ?
Vladimir Kropotov : L’IA est un outil puissant pour les défenseurs, à condition de l’intégrer intelligemment. Elle aide à automatiser la réponse aux incidents et à gérer les risques. Cependant, elle ne remplace pas l’expertise humaine. Le danger est de croire que l’IA est une solution miracle. Elle doit être un levier pour vos experts, pas un substitut à la réflexion critique.
-CSNB : Comment les entreprises doivent-elles aborder la gestion des risques liés à l’IA ?
Vladimir Kropotov : Il faut mesurer le risque de l’IA elle-même. Les entreprises doivent auditer comment elles intègrent ces modèles dans leurs processus critiques. Si votre processus dépend d’une IA qui devient indisponible pendant 48 heures, quel est l’impact sur votre business ? C’est cette résilience qu’il faut tester.
-CSNB : On parle aujourd’hui de « temps de latence » technologique. Que faut-il entendre par là ?
Vladimir Kropotov : Jusqu’aux années 1940, les changements technologiques étaient plus lents que le renouvellement des générations. Aujourd’hui, des technologies disruptives apparaissent chaque mois. Cela signifie que votre expérience passée devient obsolète très rapidement. La jeune génération doit désormais enseigner à l’ancienne. Vous ne pouvez plus utiliser vos méthodes d’il y a dix ans pour contrer les menaces d’aujourd’hui.
-CSNB : Quel est le plus grand risque pour une entreprise qui adopte l’IA trop rapidement ?
Vladimir Kropotov : Le risque est de créer une bulle de court terme. Beaucoup d’entreprises implémentent l’IA sans sauvegarder leurs processus métier fondamentaux. Si vous sautez dans l’IA sans filet de sécurité, vous créez des risques systémiques qui exploseront dans trois à cinq ans.
-CSNB : Pour conclure, quels conseils donneriez-vous aux entreprises et aux administrations pour mieux se protéger dans le contexte mouvant actuel ?
Vladimir Kropotov : Le monde change à une vitesse incroyable. Mon conseil est de repenser fondamentalement ce que vous protégez. Vous devez anticiper un scénario où vos concurrents, mais surtout vos adversaires, utilisent l’IA. Il faut savoir où automatiser, où faire appel à des experts humains, et surtout, comment sauvegarder vos processus métier avant de sauter dans le train de l’IA. Ne vous laissez pas enfermer dans une vision à court terme : une implémentation mal pensée peut créer des risques systémiques majeurs d’ici trois à cinq ans.