Interview Michel Nys, Strategy director chez Easi : Comment l'IA transforme la sécurité des entreprises belges et pourquoi la conformité ne suffit plus
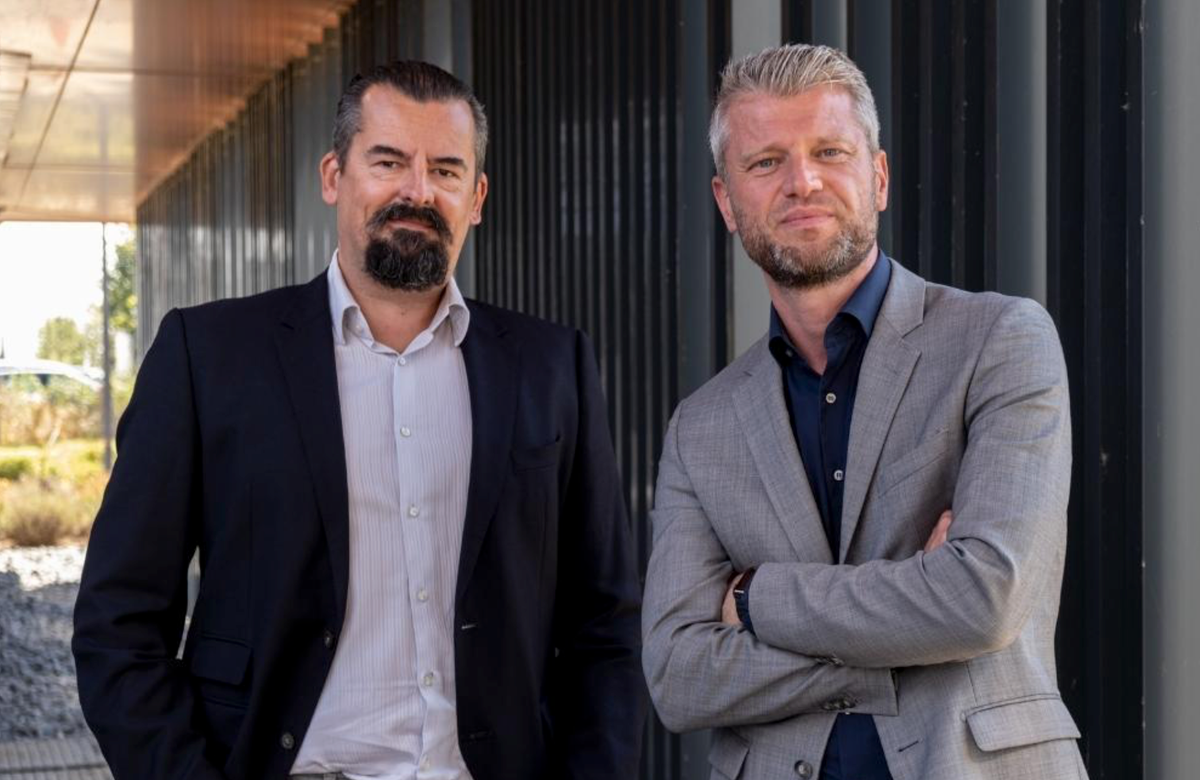
Le partenaire IT belge Easi a récemment rejoint le « Forum of Incident Response and Security Teams » (FIRST), une organisation internationale de référence pour les équipes de réponse aux cyber incidents. A l’heure où les exigences réglementaires comme NIS2 imposent une maturité accrue, cette intégration permet aux partenaires informatiques de structurer la réponse aux menaces sur des bases collaboratives. Michel Nys, Strategy director chez Easi, analyse les nouveaux défis cyber pour les entreprises belges, l'importance de la collaboration internationale via FIRST, et explique pourquoi la résilience doit désormais primer sur la simple conformité.
-Cyber Security News Belgium : En tant que fournisseur de solutions informatiques, Easi est devenu membre du Forum of Incident Response and Security Teams (FIRST). Qu'est-ce que cette adhésion apporte concrètement à votre agence et surtout à vos clients ?
Michel Nys, Strategy director chez Easi : La certification FIRST peut être considérée comme l'ISO 27001 de la réponse aux incidents. Cela implique que nous adhérons à des normes strictes en matière de sécurité, de procédures opérationnelles, de processus, d'indépendance et d'objectivité. Toutes ces exigences sont auditées et validées par un organisme de certification indépendant. Pour les entreprises qui s'appuient sur nos services de réponse aux incidents, cela offre une assurance supplémentaire que leurs crises seront gérées efficacement, selon des standards reconnus internationalement. Après cinq ans d'expérience dans ce domaine, rejoindre FIRST était une étape naturelle et une reconnaissance de l'expertise que nous avons bâtie.
La certification FIRST peut être considérée comme l'ISO 27001 de la réponse aux incidents.
-CSN : Avez-vous des exemples concrets où cet accès privilégié au réseau mondial d'experts FIRST a fait la différence lors d'une attaque ?
Michel Nys : Une énorme quantité d'informations est partagée au sein des réseaux de cybersécurité. Mais lorsqu’elle devient critique dans la gestion d'un incident, il devient décisif de faire partie d'une communauté d'experts hautement spécialisés. Cela nous permet de prioriser les actions plus efficacement, de prendre des décisions mieux informées et, in fine, d'avoir un impact bien plus grand sur le temps nécessaire pour identifier et contenir une menace.
-CSN : Pouvez-vous illustrer cette valeur ajoutée de manière plus concrète ?
Michel Nys : Être capable de reconnaître un groupe d'attaquants spécifique et comprendre ses techniques nous permet de mieux savoir comment les contrer efficacement. L'accès aux connaissances d'une communauté de confiance nous aide également à rester à jour sur les dernières tendances et développements du dark web. Un autre avantage majeur est le partage de connaissances et l'apprentissage continu. FIRST donne à nos experts accès à un vivier de compétences plus large, ce qui nous permet de renforcer nos capacités globales de réponse aux incidents.
-CSN : Comment évaluez-vous l'état actuel de la cybersécurité, et quel est le niveau de dangerosité des attaques pilotées par l'IA ?
Michel Nys : L'IA a, comme dans beaucoup d'autres secteurs, démocratisé des capacités qui étaient auparavant réservées à des spécialistes. En cybersécurité, c'est une arme à double tranchant. Les défenseurs utilisent l'IA pour détecter plus vite, mais les attaquants l'utilisent pour automatiser la reconnaissance, créer des campagnes de phishing convaincantes et mettre à l'échelle leurs attaques. La question ne doit pas se limiter à la Belgique. La cybersécurité est indissociable du contexte géopolitique mondial. Les attaques pilotées par l'IA sont potentiellement très dangereuses, non pas parce qu'elles créent des formes d'attaques totalement inédites, mais parce qu'elles rendent les techniques existantes plus rapides, moins coûteuses et plus évolutives.
-CSN : Pensez-vous que le niveau de maturité des entreprises belges soit suffisant pour prévenir des failles majeures, à l'heure où la directive NIS2 est transposée dans notre arsenal législatif ?
Michel Nys : Je ne dirais pas que les entreprises belges sont « assez matures » dans leur ensemble. Il y a eu des progrès, mais le niveau varie énormément. La régulation, comme NIS2, a forcé la cybersécurité à l'agenda des directions. C'est une bonne chose, car la cybersécurité a trop souvent été traitée comme un problème technique ou un coût ponctuel. En réalité, il s’agit d’un investissement continu dans la résilience. La conformité est une base importante, pas l'objectif final. Une entreprise peut être conforme sur le papier et manquer des capacités opérationnelles nécessaires lorsqu'un incident réel survient.
-CSN : Quelles sont les faiblesses les plus significatives que vous observez chez les PME belges ?
Michel Nys : Les entreprises qui ne sont pas soumises à NIS2 traitent souvent la cybersécurité avec moins d'urgence. C'est risqué, car les attaquants ne se soucient pas de la taille de l'entreprise. Les petites organisations sont des cibles attractives et font souvent partie d'une chaîne d'approvisionnement plus large. Nous devrions envisager les principes de NIS2 comme une base de référence pour toutes les entreprises. L'objectif ne doit pas être de surcharger chaque PME, mais d'établir un standard minimal autour de la gouvernance, de l'identité, des sauvegardes et de la sensibilisation.
La régulation, comme NIS2, a forcé la cybersécurité à l'agenda des directions.
-CSN : Observez-vous une tendance forte en matière de souveraineté numérique chez vos clients ?
Michel Nys : Oui, l'intérêt grandit. Les clients posent davantage de questions sur le lieu de stockage des données et sur la dépendance envers un petit nombre de fournisseurs mondiaux. Le débat sur la souveraineté est sain : il force les clients à réfléchir de manière critique à la dépendance et au risque stratégique. Pour moi, la souveraineté numérique est moins une question de géographie que de contrôle, de choix et de réduction de la dépendance stratégique.
-CSN : Quel conseil donneriez-vous aux dirigeants de PME pour mieux se défendre ?
Michel Nys : Mon premier conseil est d’investir le plus tôt possible dans l'intelligence, le monitoring et l'analyse. Pour beaucoup de PME, cela signifie envisager sérieusement une capacité MDR (Managed Detection and Response) ou un SOC (Security Operations Center). La cybersécurité traditionnelle se concentre sur la prévention cille les pare-feux et antivirus. C'est essentiel, mais insuffisant. Il faut avoir la visibilité sur ce qui se passe réellement pour identifier les comportements anormaux. Ne pas attendre d'être attaqué pour investir dans la visibilité et la capacité de réaction est ce qui détermine, au final, l'impact d'un incident.
-Bill Gates a récemment lancé un cri d'alarme sur les risques cyber liés à l'IA. Quelle est votre réaction ?
Les inquiétudes de Bill Gates sont compréhensibles. L'IA abaisse la barrière à l'entrée pour les attaquants. Mais au-delà de la cybersécurité, nous sommes au début d'une révolution technologique que nous ne comprenons que partiellement. Pour la première fois, nous construisons des systèmes qui agissent avec une autonomie croissante. Ma réaction est simple : je ne sais pas où cela nous mènera, et c'est une réponse importante. Ce que je sais, c'est que nous devons prendre les risques au sérieux sans être paralysés. Nous avons besoin d'une gouvernance forte, de « security by design » et d'une supervision humaine. Le véritable défi sera de s'assurer que notre capacité à contrôler et sécuriser l'IA évolue au moins aussi vite que l'IA elle-même.