Le coût des risques cyber pour les PME belges
La fréquence des attaques touchant les petites et moyennes entreprises est comparable partout dans le monde, y compris en Belgique. Mais la facture est plus ou moins salée selon les pays. Un nouveau rapport sur les sinistres cyber publié par l’assureur Chubb dévoile des chiffres qui démythifient le sentiment de fausse sécurité qui règne au sein des PME. Chaud devant!
Le dernier rapport de l’assureur Chubb accouche de données intéressantes sur les sinistres cyber de ses clients. Bien que la Belgique ne soit pas traitée de manière isolée, notre marché est intégré à la zone Europe et Royaume-Uni. Les données agrégées permettent néanmoins de tirer des enseignements transposables aux entreprises belges, en particulier les plus petites d'entre elles, souvent moins armées pour absorber un choc cyber.
Une exposition au risque identique à celle des PME aux États-Unis
Le premier constat du rapport indique que la fréquence des sinistres cyber chez les PME européennes est comparable à celle observée aux États-Unis. Autrement dit, une petite entreprise belge n'est pas moins ciblée qu'une petite structure américaine. Le rapport souligne que les profils de sécurité et les contrôles en place sont globalement similaires entre les deux cohortes de PME, ce qui explique cette proximité statistique.
Ce point mérite d'être répété tant l'idée reçue inverse a la vie dure : beaucoup de dirigeants de petites entreprises continuent de penser que leur taille les rend invisibles aux yeux des cybercriminels. Autrement dit, le rapport Chubb invalide cette hypothèse pour le segment PME. La différence entre l'Europe et les États-Unis ne se joue pas sur la probabilité d'être attaqué, mais sur ce qui se passe après l'attaque.
Une facture plus légère en Europe, mais un environnement juridique de plus en plus complexe
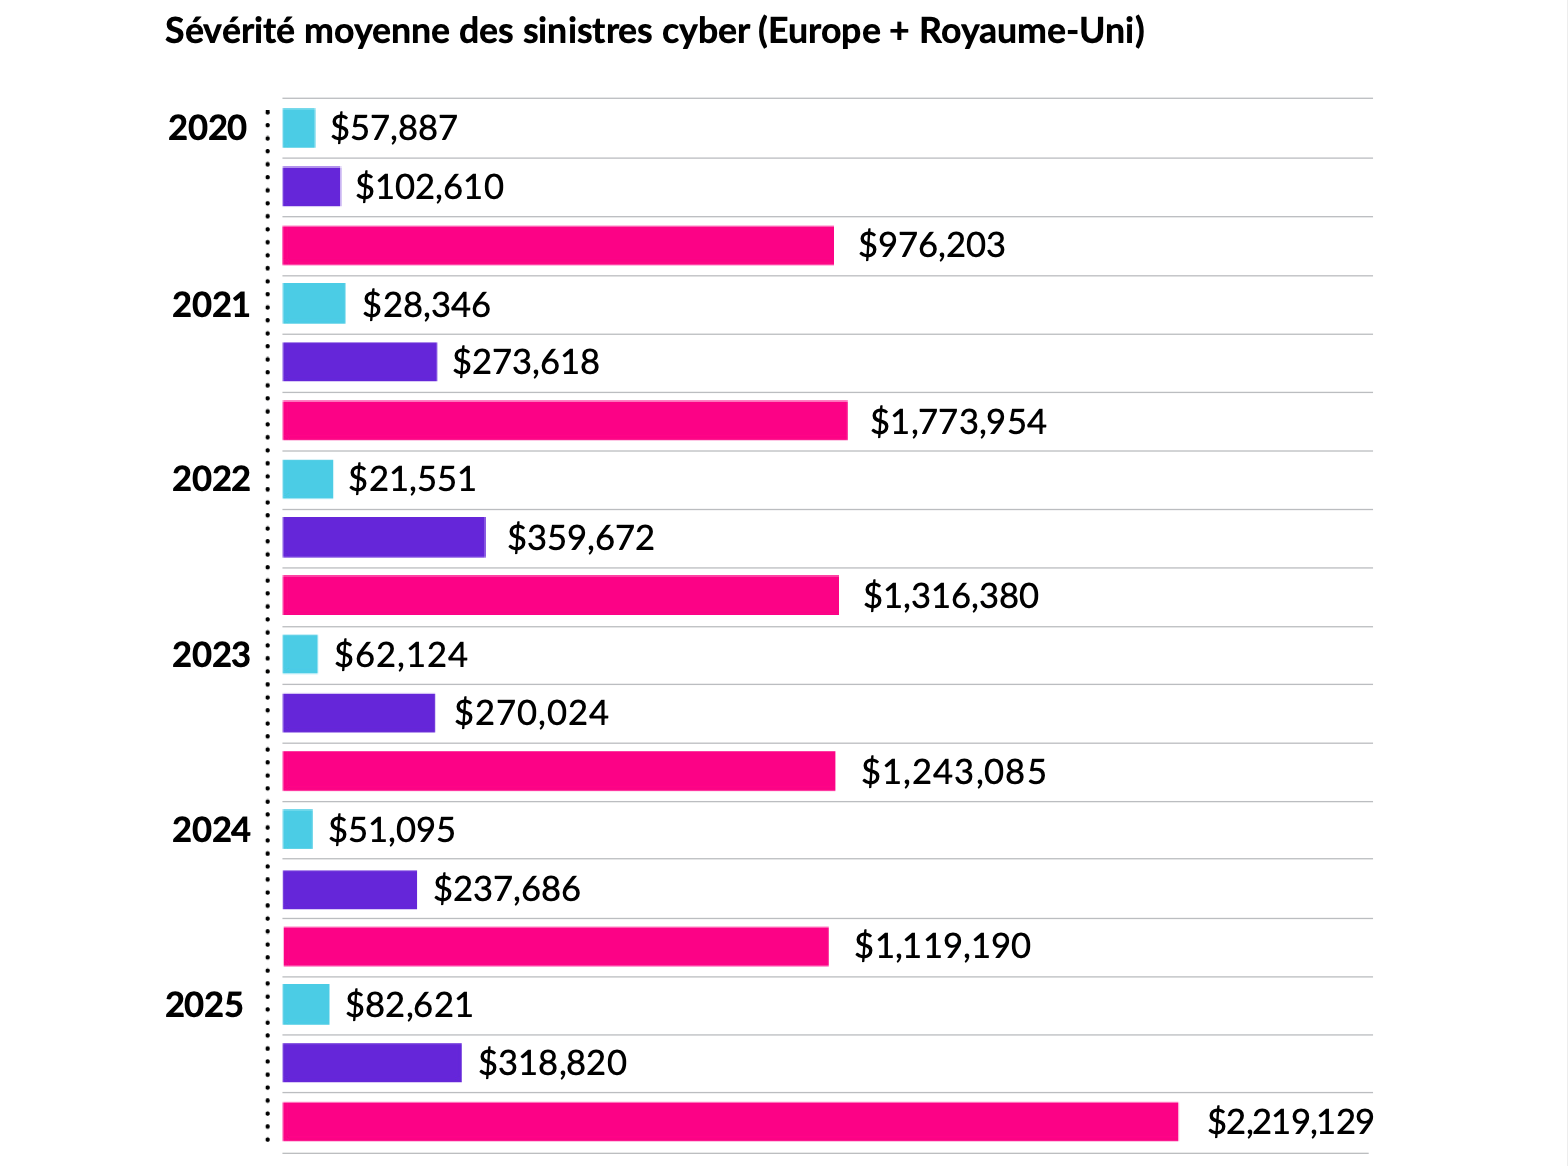
Le second enseignement du rapport, plus stratégique pour une PME belge, montre que la gravité moyenne des sinistres est nettement plus faible en Europe et au Royaume-Uni qu’aux États-Unis. La cause identifiée par Chubb n'est ni technique ni liée à une meilleure cybersécurité intrinsèque. Elle tient à l'absence, en Europe, de frais de contentieux engagés par des cabinets d'avocats spécialisés, qui alourdissent considérablement les sinistres américains.
Ce point a une conséquence concrète pour une PME, car le principal facteur qui limite aujourd'hui l'ampleur financière d'un incident cyber est lié à un environnement juridique moins propice aux recours collectifs. Mais cet environnement évolue. Le rapport rappelle que le cadre réglementaire européen (RGPD) impose des obligations de plus en plus complexes aux entreprises qui traitent des données personnelles, y compris via des outils aussi courants que les pixels de suivi ou les cookies. Une PME belge qui utilise ces technologies sur son site web ou son application, même sans intention malveillante, s'expose donc à un risque de conformité qui n'a rien de théorique : le rapport documente un cas d'entreprise européenne de taille intermédiaire poursuivie précisément pour cet usage, avec un risque financier ayant atteint plus de 40 millions de dollars avant règlement.
Les PME ne doivent donc pas être rassurées par les coûts moyens plus faibles qu'ailleurs. Elles doivent prendre conscience que cet avantage relatif est fragile et dépend de l'évolution du cadre légal de plus en plus dense, comme la transparence des traitements pilotés par l'IA ou le droit de s'opposer au profilage automatisé.
Les rançongiciels et la fraude par ingénierie sociale restent les menaces les plus concrètes
Le rapport présente également des scénarios de sinistres concrets applicables aux petites structures.
Le premier concerne la fraude par ingénierie sociale, illustrée par le cas d'une entreprise dont un nouvel employé avait modifié les coordonnées bancaires d'un paiement fournisseur sur la foi d'un simple e-mail frauduleux, sans vérification téléphonique. La perte, supérieure à 100.000 dollars, n'a fait l'objet d'aucun remboursement bancaire. Ce type d'incident ne nécessite aucune compétence technique de la part de l'attaquant : il exploite uniquement un défaut de procédure interne. Pour une PME belge, la parade ne relève donc pas d'un investissement informatique lourd, mais d'une règle simple à instaurer systématiquement : toute modification de coordonnées bancaires d'un fournisseur doit être vérifiée par un appel téléphonique au contact habituel, jamais par retour du même e-mail.
Le second scénario concerne le rançongiciel touchant un fournisseur tiers plutôt que l'entreprise elle-même. Le rapport décrit le cas d'un détaillant dont l'activité s'est retrouvée paralysée (impossibilité de vendre, de commander du stock, de planifier des rendez-vous clients) parce que son prestataire technologique avait été mis hors ligne par une attaque. La perte d'exploitation qui en a résulté s'est élevée à 1,2 million de dollars.
L’assureur Chubb insiste sur un point souvent sous-estimé par les petites entreprises : ce type de scénario, qui peut sembler éloigné des préoccupations d'une PME, s'avère en réalité bien plus fréquent que ce que l'on imagine. Une PME belge dépendante d'un logiciel de gestion, d'une plateforme de paiement ou d'un prestataire cloud externe porte ainsi un risque qui ne dépend pas de son propre niveau de sécurité, mais de celui de ses fournisseurs.
Ce que les PME belges doivent retenir
En croisant ces éléments, trois priorités se dégagent pour une PME belge soucieuse de tirer les conclusions pratiques du rapport publié par Chubb.
D'abord, ne pas se fier à sa taille pour estimer son niveau d'exposition. La fréquence des attaques contre les PME est mondiale et ne varie pas significativement entre l'Europe et les États-Unis.
Ensuite, ne pas confondre coût actuel plus faible et risque structurellement moindre. Car l'écart favorable à l'Europe tient à un contexte juridique en pleine évolution, et non à une meilleure résilience intrinsèque des entreprises européennes. La vigilance sur l'usage de technologies de suivi et la conformité au RGPD doit donc rester une priorité, pas une case à cocher.
Enfin, la cybersécurité d'une PME ne se limite plus à ses propres systèmes. Elle inclut désormais la solidité de ses fournisseurs et prestataires, ainsi que des procédures internes simples, comme la vérification systématique de toute demande de changement de coordonnées bancaires, qui coûtent peu et réduisent significativement l'exposition aux fraudes les plus courantes.
Le rapport est disponible ici : https://www.chubb.com/content/dam/chubb-sites/chubb-com/fr-fr/pdf/chubb-cyber-claims-report-2026.pdf