Pourquoi l’explosion d’attaques en Belgique ne signe pas (encore) l'apocalypse cyber
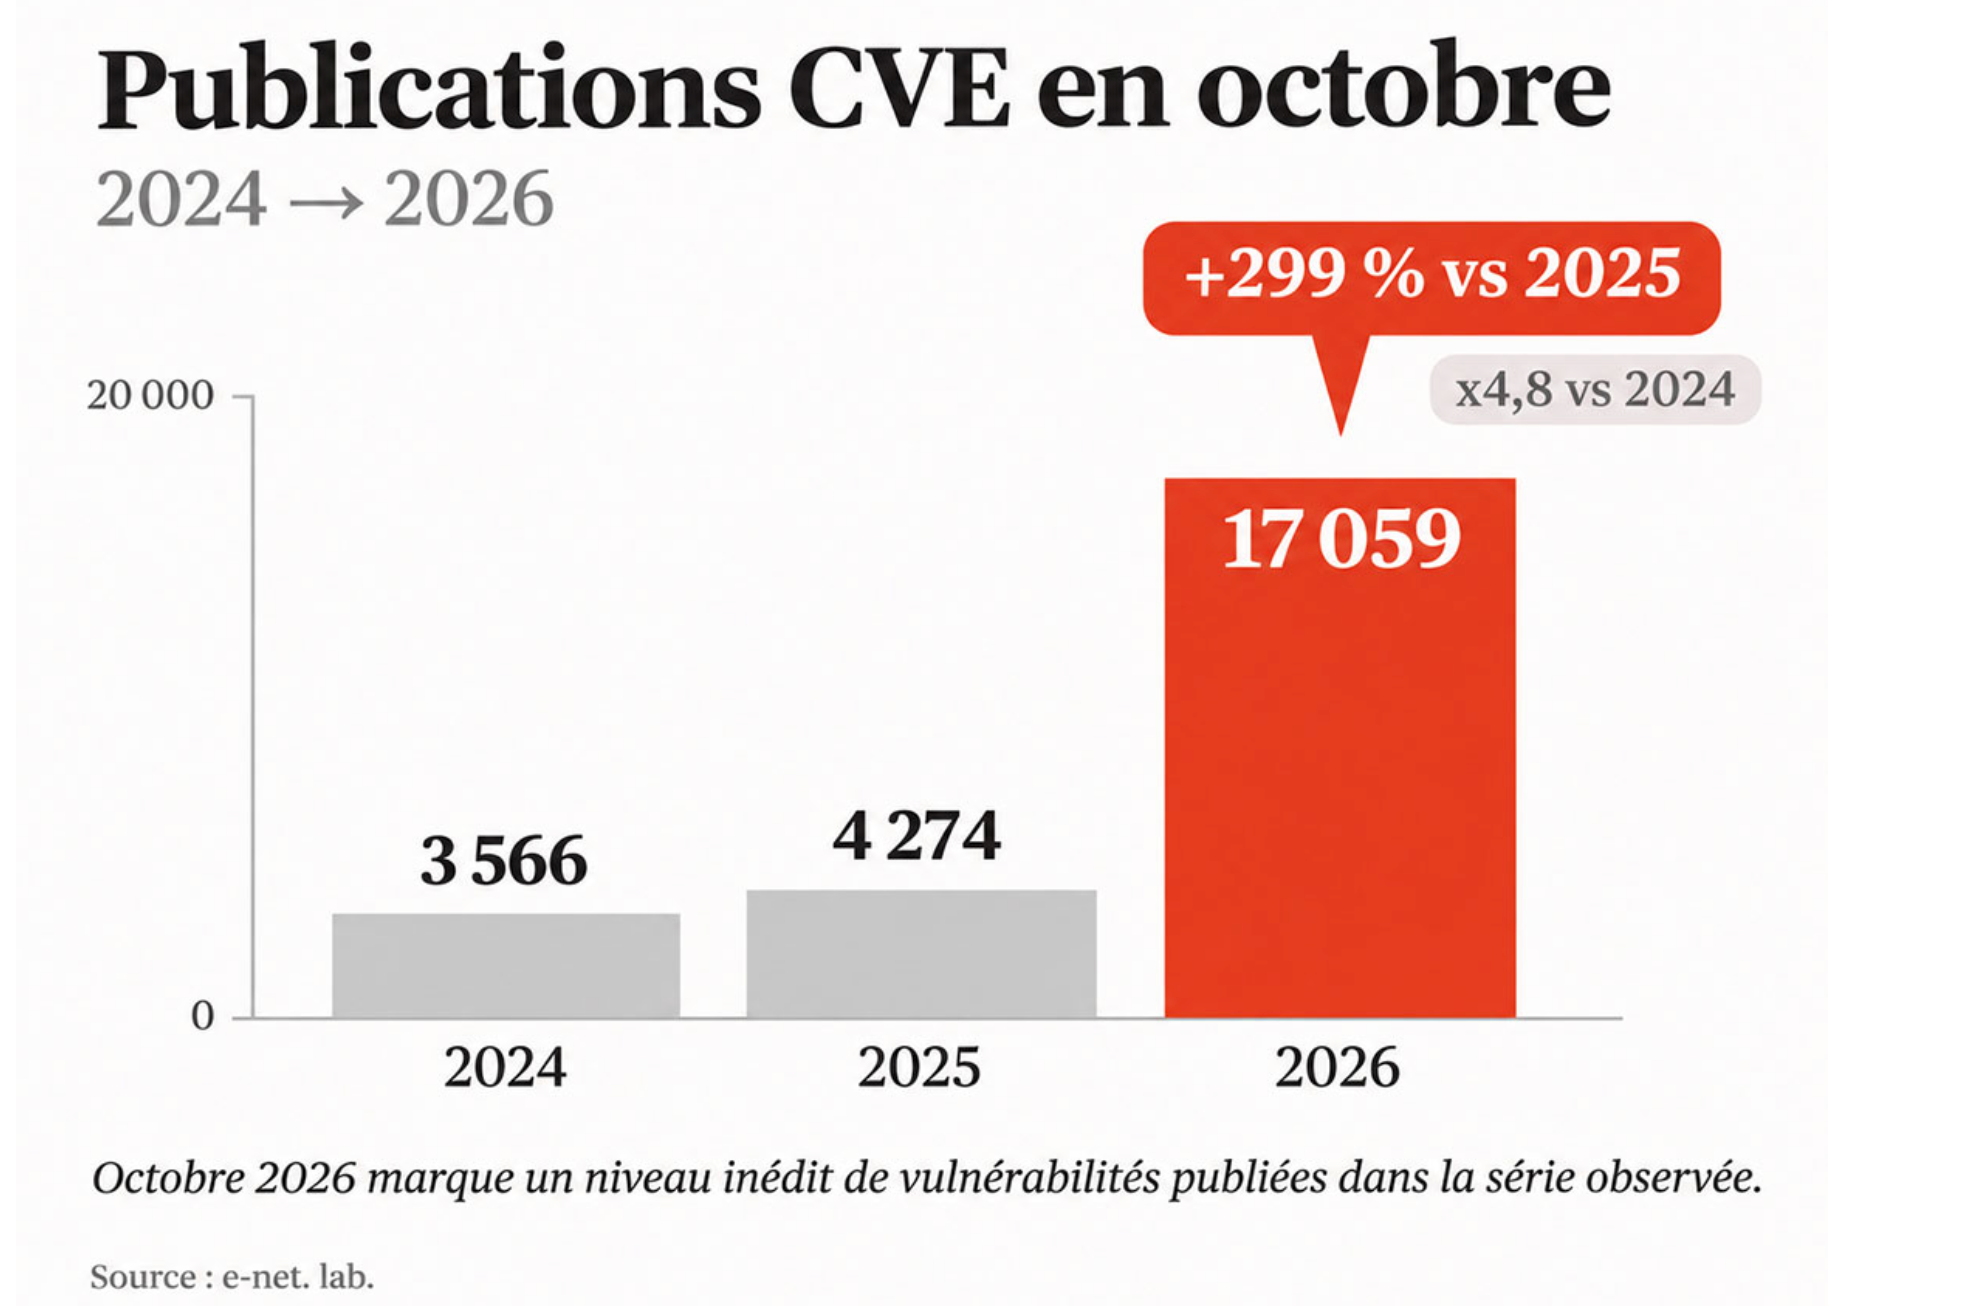
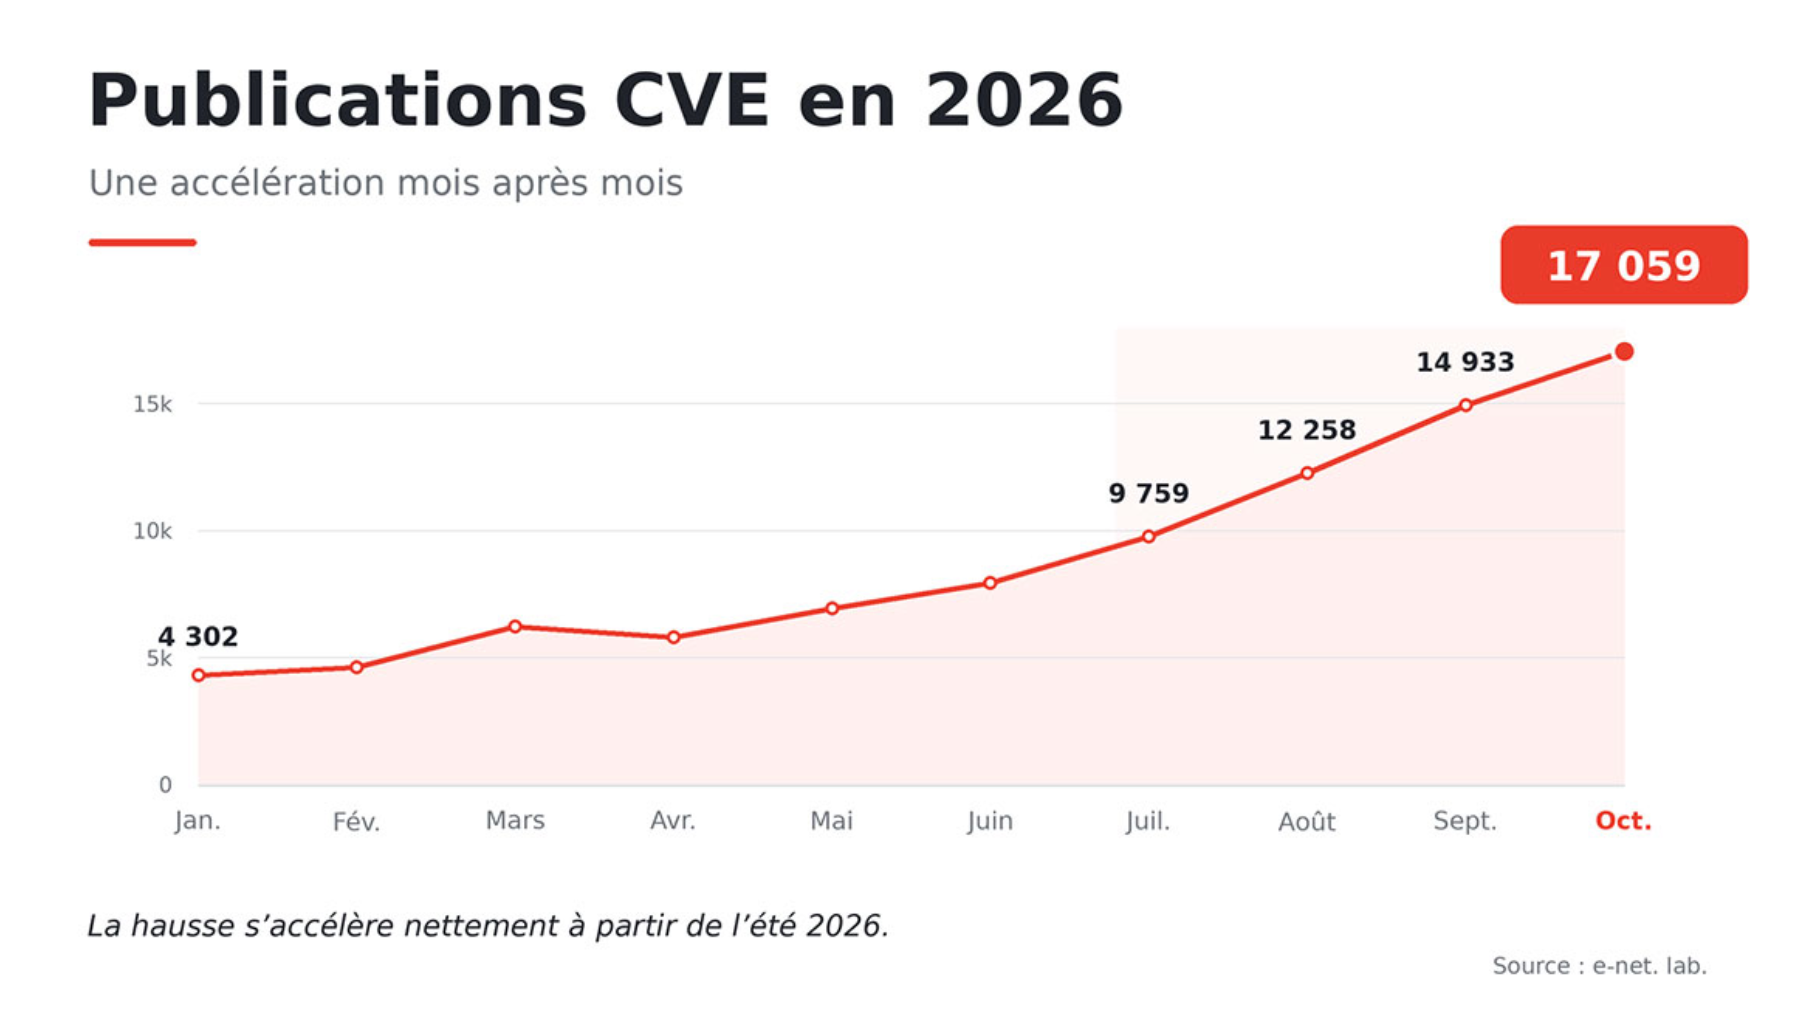
Le mois d’octobre 2026 s’est soldé par un triste record : 17.000 vulnérabilités publiées en Belgique. Cette explosion d’attaques a déclenché une onde de choc dans les centres d'opérations de sécurité du monde entier, révélant la fragile interdépendance de nos sociétés numériques. Mais derrière ces statistiques vertigineuses se cache une réalité plus nuancée. Une étude réalisée par Jean-Philippe Guisse pour e-net.lab remet en question nos certitudes sur la menace cyber et invite à une lecture plus stratégique des données.
On ne compte plus les attaques qui touchent régulièrement les organisations du pays, mais également nos appareils numériques du quotidien. Sans revenir sur les chiffres des vulnérabilités enregistrées en octobre dernier, cette inflation -loin de marquer l'effondrement de la cybersécurité- reflèterait plutôt une transparence accrue de notre écosystème.
C’est en tout cas l’analyse qu’établissent les experts en cyber sécurité Nicolas Pourbaix et Jean-Philippe Guisse chez e-net. Lab dans une étude consacrée à une série d’incidents majeurs et qui explore les nouvelles vulnérabilités et interdépendances de notre société numérique.
En comparant les statistiques de nombreuses attaques qui se sont produites entre 2024 et 2026, les experts nous invitent à repenser la multiplication des incidents à l’aune de notre capacité à découvrir les failles.
Le piège de l'amalgame : vulnérabilité, exploitation et attaque
Pour appréhender correctement la hausse spectaculaire du nombre des attaques, il conviendrait de distinguer trois réalités que les chiffres bruts tendent à amalgamer : la vulnérabilité, l'exploitation et l'attaque.
Comme le souligne l'analyse menée par Nicolas Pourbaix et Jean-Philippe Guisse chez e-net.Lab, « une vulnérabilité n'est qu'une faiblesse intrinsèque au code, une faille théorique qui ne garantit en rien sa compromission. L'exploitation, quant à elle, représente la méthode technique permettant de tirer parti de cette faille, tandis que l'attaque constitue l'acte malveillant délibéré visant un objectif précis ».
L'analyse démontre que la publication massive de CVE (Common Vulnerabilities and Exposures) ne traduit pas mécaniquement une multiplication des vecteurs d'exploitation actifs.
En réalité, cette hausse reflète davantage « une maturité accrue des processus de détection et de signalement qu'une dégradation soudaine de la sécurité logicielle mondiale ».
Quand les données contredisent le vent de panique
En confrontant les données collectées entre 2024 et 2026, notamment celles issues du programme CVE et du catalogue CISA KEV (Known Exploited Vulnerabilities), les chercheurs d'e-net.lab mettent en lumière un décalage fondamental. Si le volume de CVE explose, le nombre de vulnérabilités réellement exploitées et répertoriées dans le catalogue CISA KEV ne suit pas une courbe aussi exponentielle. Cette distinction est cruciale pour les experts en cybersécurité, car elle signifie que « la majorité des nouvelles CVE publiées en octobre ne présentent pas un risque immédiat d'exploitation massive. Elles constituent plutôt un inventaire plus exhaustif des faiblesses existantes, désormais documentées et donc, potentiellement, corrigibles ».
Le rapport complet, accessible sur le site d'e-net.lab (https://www.e-net-lab.eu/page/octobre-2026-a-t-il-ete-le-pire-mois-de-l-histoire-de-la-cybersecurite.html), détaille ces mécanismes de corrélation qui permettent de relativiser l'ampleur réelle de la menace.
Vers une sophistication ciblée des menaces ?
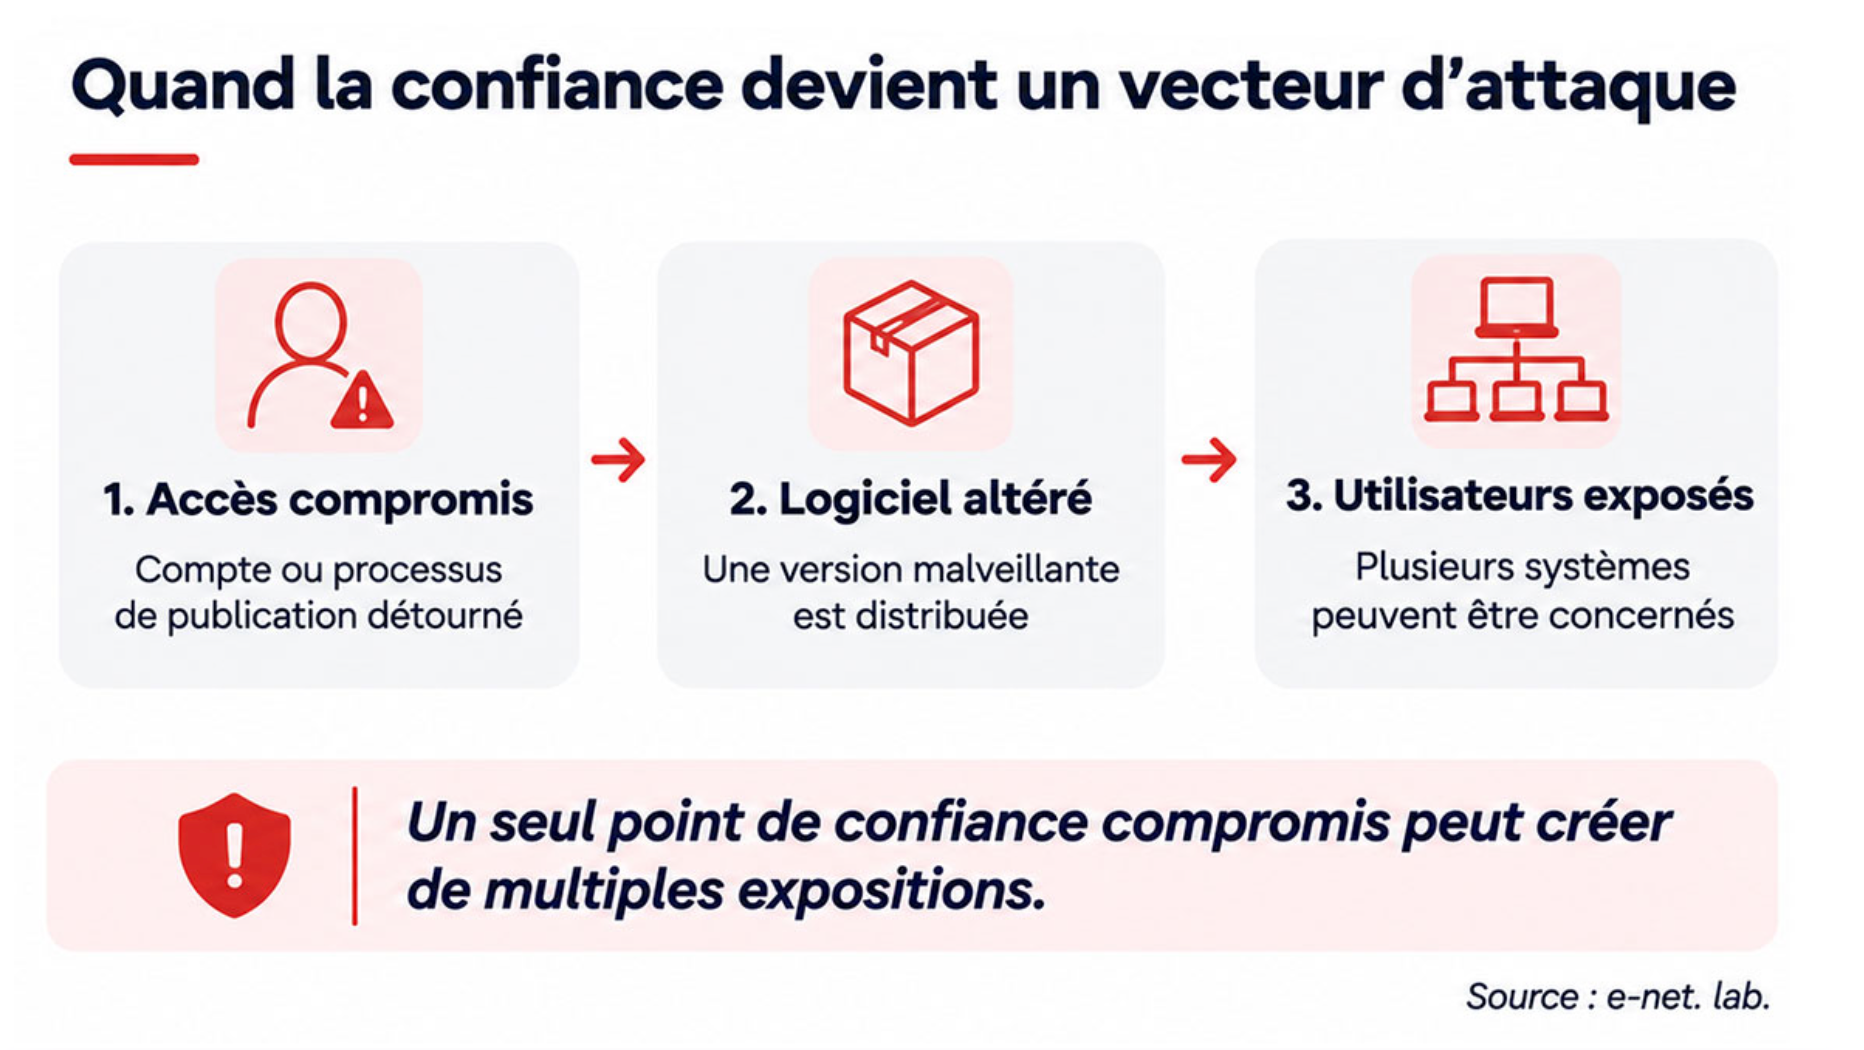
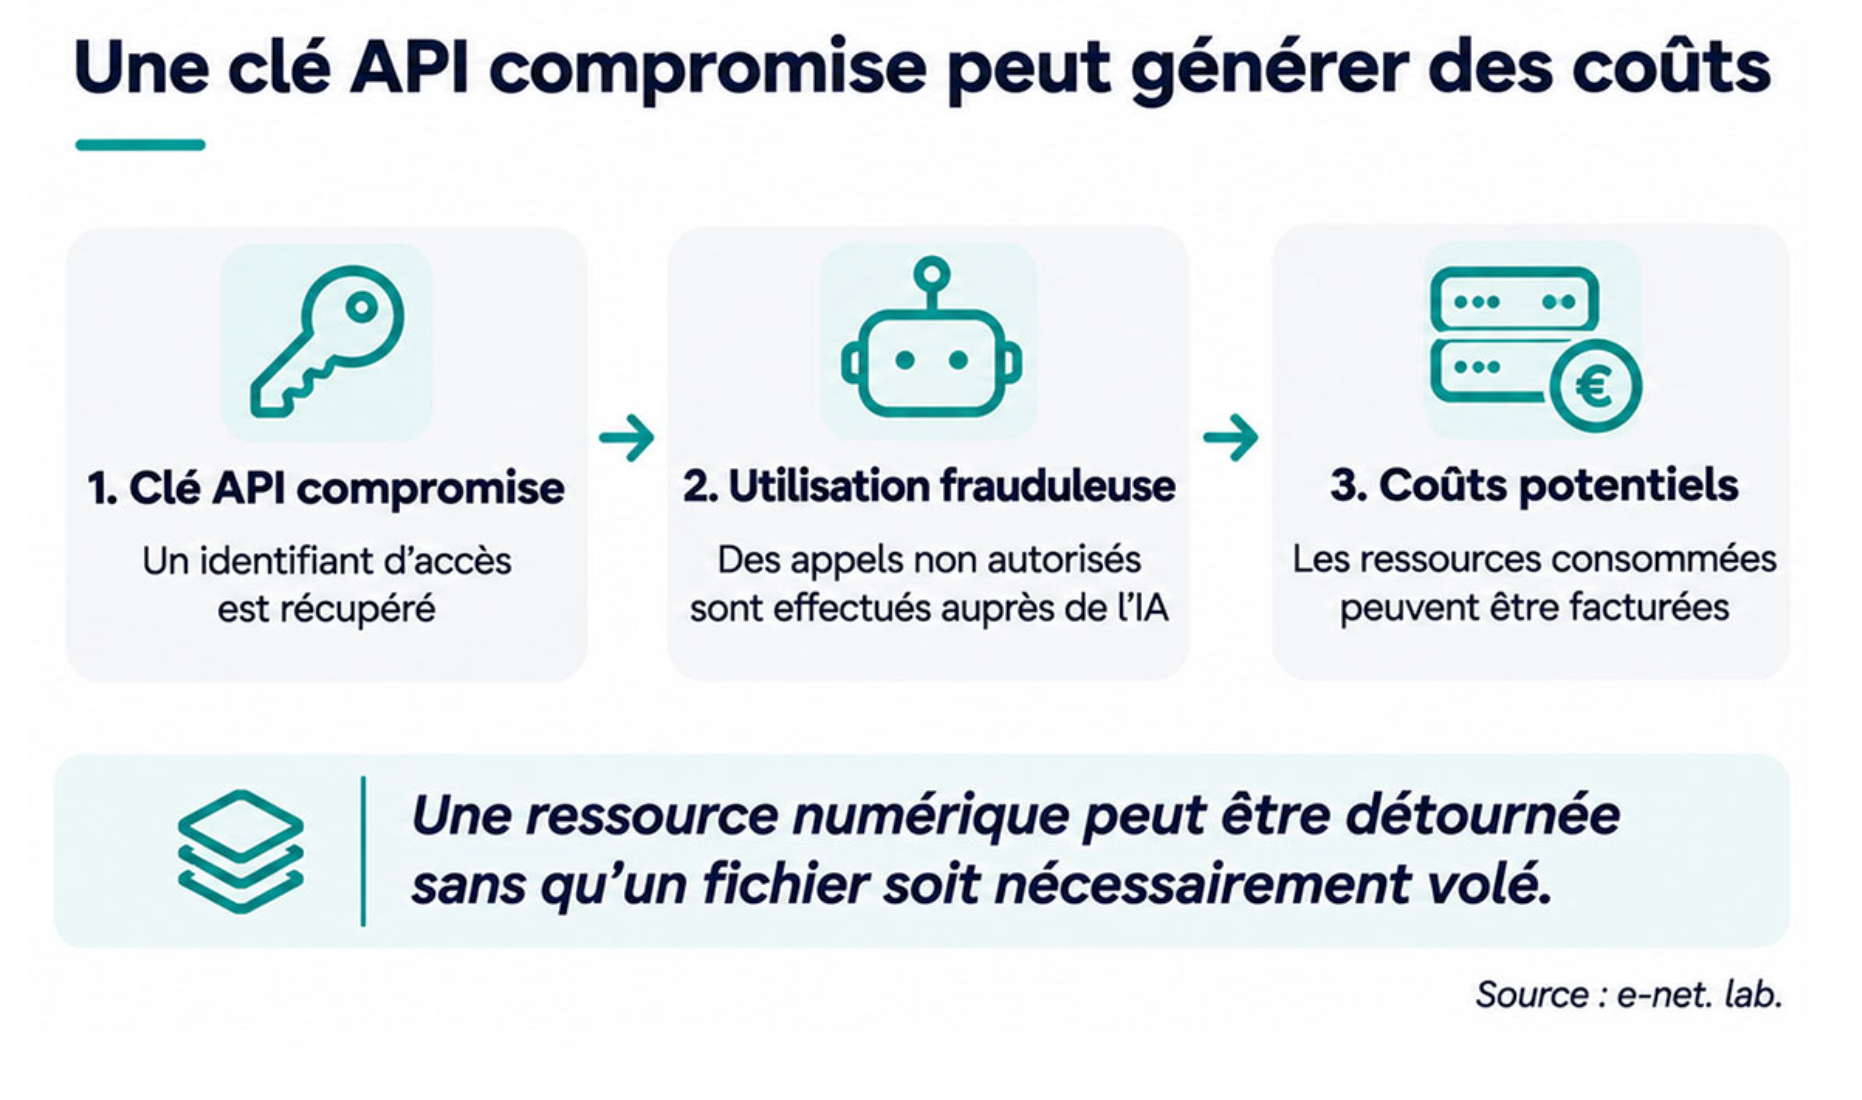
L'analyse des incidents majeurs survenus durant cette période, tels que PHP2Shell, LiteLLM, les vulnérabilités liées à GitHub Actions, Cursor, ou encore les nouvelles attaques ciblant les plateformes d'IA, confirme cette mutation du paysage des menaces. « Ces incidents ne sont pas le fruit d'une simple augmentation du nombre de failles, mais illustrent une sophistication croissante des vecteurs d'attaque, particulièrement dans les environnements de développement et les infrastructures d'intelligence artificielle ».
Les cas d'étude détaillés dans le rapport d'e-net.lab montrent que les attaquants délaissent les vulnérabilités génériques pour se concentrer sur des cibles à haute valeur ajoutée, exploitant des failles spécifiques dans des outils modernes et interconnectés.
En conclusion, le récit du « pire mois de l'histoire de la cybersécurité » constitue une interprétation erronée des données. Car le défi des professionnels du secteur cyber ne réside pas tant dans la gestion du volume brut des CVE que dans la capacité à prioriser les menaces réelles au sein de ce flux d'informations. En s'appuyant sur une analyse contextuelle plutôt que sur la simple peur des grands nombres.
Lire l’intégralité de l’étude menée pas e-net.lab : https://www.e-net-lab.eu/page/octobre-2026-a-t-il-ete-le-pire-mois-de-l-histoire-de-la-cybersecurite.html