Mutation du secteur cyber : les MSP deviennent des CISO par interim pour les PME
Les fournisseurs de services technologiques endossent progressivement le rôle des responsables de sécurité pour combler le manque de compétences stratégiques en cybersécurité au sein des petites et moyennes entreprises. Et palier la forte montée des expertises en conformité. Penchons-nous un instant sur cette évolution notable du secteur cyber qui s'explique par une convergence de facteurs économiques, réglementaires et technologiques.
La pénurie de talents, les contraintes budgétaires (embaucher un CISO à plein temps est financièrement inaccessible pour la majorité des PME), l'explosion de la cybermenace ainsi que la multiplication des exigences de conformité (NIS2, DORA ou le RGPD) imposent à des nombreuses organisations une gouvernance de sécurité stricte, même pour les sous-traitants et les PME.
Parallèlement, les compagnies d'assurance cyber exigent de plus en plus la présence d'un responsable de la sécurité pour valider ou renouveler les contrats de couverture. A cela, il faut encore ajouter la montée en valeur des MSP qui ne se contentent plus de gérer l'infrastructure informatique, mais doivent aujourd'hui adopter une posture proactive de sécurité pour protéger leurs propres clients.
Et c'est toute cette réalité du secteur cyber qui est aujourd'hui confirmée par une étude menée par Sophos. Celle-ci observe en effet une conjonction de phénomènes expliquant que les MSP sont devenus discrètement des CISO par intérim pour près de la moitié de leurs clients.
« A l’heure où les risques liés à l'IA sont démultipliés, 84 % des MSP constatent une forte hausse de la demande de conseil de niveau CISO »
Un rôle qui va monter en puissance dans les années à venir
Le dernier rapport MSP Perspectives 2026, réalisé par Vanson Bourne pour Sophos, met en évidence le rôle de plus en plus stratégique que jouent les fournisseurs de services gérés (Managed Service Providers) pour aider les organisations à gérer les risques cyber.
Bien qu’ils soient traditionnellement chargés de la gestion et du support des technologies informatiques et de cybersécurité, les MSP sont de plus en plus sollicités pour assurer le pilotage de la cybersécurité, la gouvernance et l'accompagnement en matière de risque, autant de services que de nombreuses organisations ne peuvent plus prendre en charge en interne.
Selon le rapport, les MSP estiment qu’environ la moitié (46 %) de leurs clients comptent sur eux pour assumer le rôle de responsable de la sécurité des systèmes. Un rôle qui devrait d’ailleurs s‘accentuer dans les années à venir. « 84 % des MSP anticipent une hausse de la demande de services CISO au cours des 12 prochains mois », indique l’étude de Sophos.
« Pour garantir leur sécurité, les organisations ont besoin de responsables de la cybersécurité de confiance, capables de les aider à comprendre leurs risques, à s'y retrouver parmi les exigences de conformité, et à transformer leurs investissements en sécurité en résultats concrets pour l'entreprise », explique Scott Barlow, Vice President et Chief Evangelist chez Sophos.
« Les MSP assument déjà ce rôle pour près de la moitié de leurs clients, ce qui constitue pour eux une belle opportunité de renforcer leurs relations et de développer de nouveaux services à plus forte valeur ajoutée. Le défi consiste désormais à exercer ce leadership de manière cohérente et efficace auprès d'une clientèle en croissance. »
Les possibilités de gains d'efficacité sont également considérables, puisque les MSP estiment qu'ils pourraient économiser 53 % de leur temps s'ils pouvaient utiliser une plateforme unifiée pour gérer la posture de sécurité, la mise en conformité et le reporting de leurs clients.
La conformité au centre des préoccupations
La conformité occupe aussi une place centrale dans ce rôle qui prend de l'ampleur. La quasi-totalité (99 %) des MSP interrogés proposent au moins un service de gestion de la conformité, et 58 % assurent la gestion complète de programmes de mise en conformité. Seule une minorité (6 %) propose l'ensemble des services de conformité évalués dans le cadre de l'étude, soulignant l'écart entre la généralisation des activités liées à la conformité et la mise à disposition d'une offre complète de services.
Le rapport MSP Perspectives 2026 indique par ailleurs que la conformité stimule les investissements en matière de sécurité : « les besoins de conformité influencent en moyenne 50 % des décisions d'achat des clients, 33 % de ces décisions étant fortement, voire directement, influencées par les exigences réglementaires. Cette tendance offre aux MSP l'occasion de relier les exigences en la matière à des priorités de sécurité plus larges ».
La transition vers une conformité continue est toutefois progressive : seuls 33 % des MSP se déclarent « totalement confiants » dans leur capacité à surveiller, gérer et documenter en permanence les aspects liés à la conformité pour plusieurs clients.
Bien que le recours aux outils se soit généralisé, ils restent souvent fragmentés : 36 % des MSP admettent s'appuyer sur une seule solution ou plateforme pour centraliser la gestion de la conformité et autres activités relevant du CISO. La majorité (53 %) d’entre eux utilisent encore plusieurs outils ou plateformes.
Les chiffres montrent également que l'automatisation complète des rapports de sécurité peut être largement développée à l’avenir. Tandis que 86 % des MSP utilisent un processus entièrement ou partiellement automatisé pour produire des rapports consolidés de sécurité, 55 % ont encore besoin d'effectuer certaines tâches manuellement.
Les MSP en voie de devenir des partenaires stratégiques pour leurs clients
« Les MSP ont la possibilité de devenir des partenaires stratégiques indispensables pour leurs clients, même si l’extension de ce rôle à grande échelle exige un modèle opérationnel plus unifié », explique Scott Barlow.
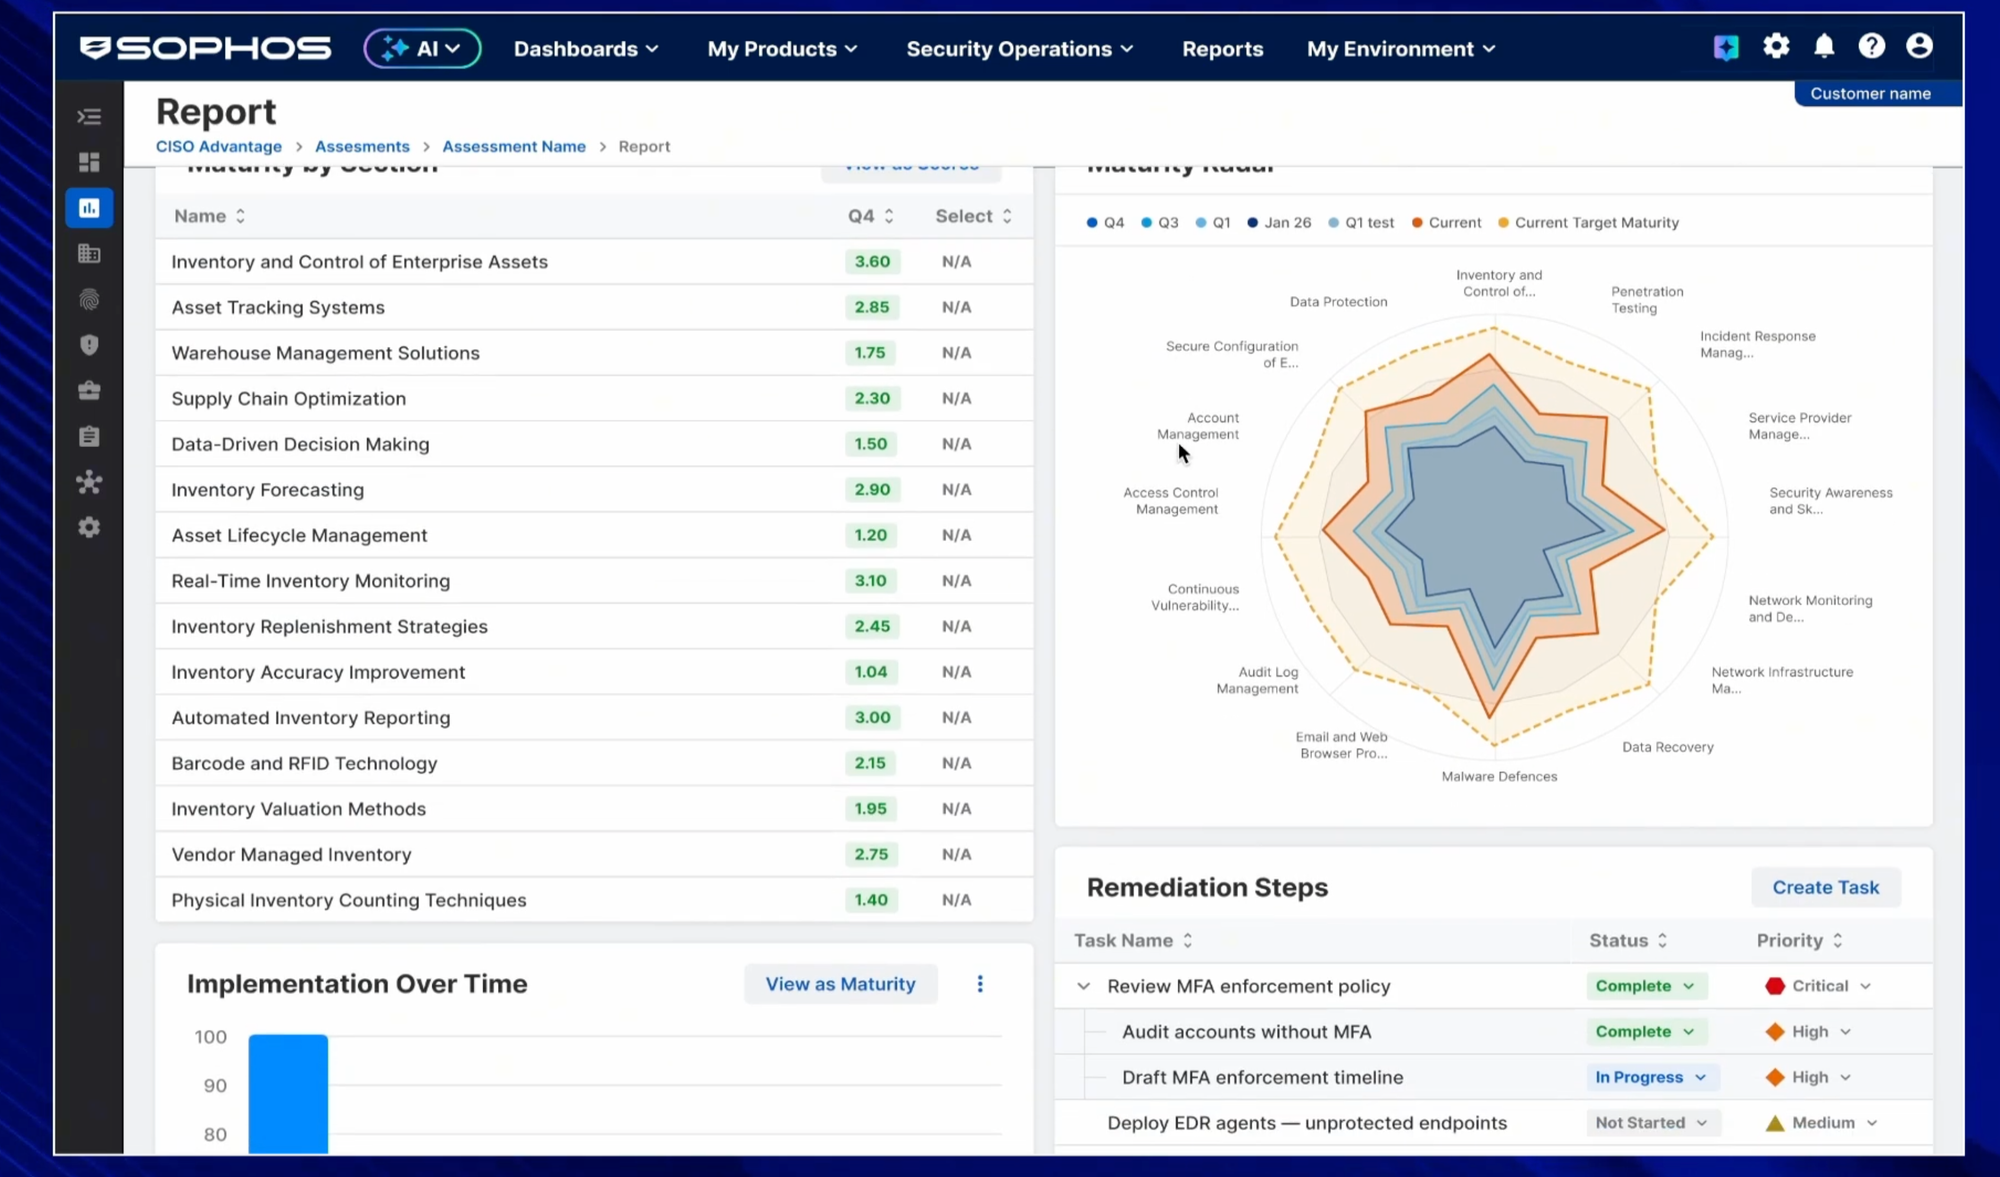
Et c’est ici que la nouvelle solution « CISO Advantage de Sophos, à paraître en octobre prochain, devrait permettre aux MSP de se transformer en CISO. « En regroupant la gestion de la posture de sécurité, la gestion de la conformité et le reporting, les MSP peuvent consacrer moins de temps à la consolidation manuelle des informations et davantage à aider leurs clients à réduire les risques, renforcer leur résilience et prendre des décisions éclairées en matière de cybersécurité. »
Partie intégrante du système de défense IA « Sophos Fusion », CISO Advantage s'appuie sur des évaluations, des rapports et des feuilles de route pour fournir des informations prêtes à être présentées aux conseils d'administration, des preuves alignées sur les frameworks et des plans qui détaillent les actions à mener en priorité pour l'ensemble de la clientèle d'un MSP.
SAVE THE DATE - October 15, 2026 Hi Site, Grimbergen (Brussels)