Agents IA, ne leur donnons pas les clés de nos entreprises !
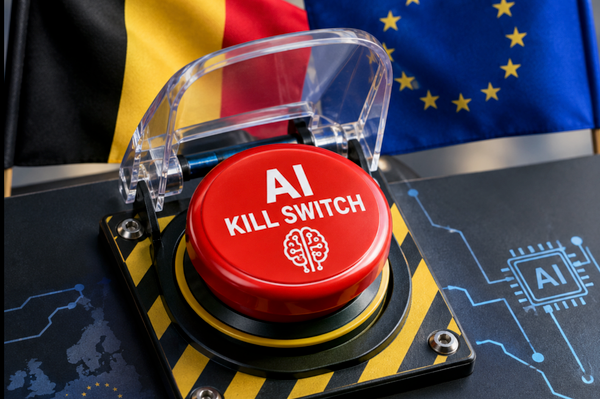
En Belgique comme ailleurs, les agents IA quittent les phases de démonstrations pour entrer dans les processus opérationnels des entreprises. Ils peuvent consulter des documents, répondre à des courriels, interroger des bases de données, appeler des API ou déclencher des procédures complexes dans les applications métier. Face à leur généralisation, une inquiétude domine : que se passera-t-il si une IA devient incontrôlable, contourne les instructions ou agit contre les intentions de son utilisateur ? Axel Legay, consultant en cybersécurité et intelligence artificielle, livre une opinion stratégique pleine de bon sens.
La question est légitime, mais elle peut masquer un risque beaucoup plus immédiat. Un agent IA n'a pas besoin de devenir « rogue » pour être dangereux. Il suffit que nous lui donnions trop de droits. Ce problème est pourtant bien connu en cybersécurité, estime Axel Legay, consultant en cybersécurité & IA.
Nous ne supposons jamais qu'un utilisateur, une application ou une machine se comportera toujours comme prévu. Un compte peut être compromis, une application vulnérable ou un utilisateur commettre une erreur. Nous appliquons donc le principe du moindre privilège : limiter les accès, séparer les rôles, journaliser les actions et renforcer les contrôles pour les opérations sensibles. Un agent IA devrait donc être traité selon les mêmes principes.
Le manque de connaissances cybersécurité des PME belges pour mesurer les dangers des agents IA
La question est particulièrement importante en Belgique, dont le tissu économique est largement composé de PME et de petites structures. Pour elles, les agents IA représentent une opportunité réelle pour automatiser certaines tâches et gagner en efficacité malgré des ressources limitées. Mais beaucoup d’entre elles ne disposent pas en interne des compétences nécessaires en cybersécurité, en gestion des identités et des accès ou en gouvernance de l'IA. Et plus ces outils deviennent simples à connecter aux systèmes de l'entreprise, plus il devient facile de leur donner des droits sans mesurer pleinement ce qu'ils permettent réellement de faire.
Prenons une PME qui souhaite automatiser le traitement de ses courriels et de ses documents. Connecter un agent à la messagerie, au stockage documentaire et à quelques applications métier devient relativement simple. En revanche, savoir quels droits lui attribuer exige des compétences en gestion des identités et des accès, en sécurité cloud et en analyse des risques dont une petite structure ne dispose pas toujours en interne. Par facilité, elle peut alors accorder des permissions trop larges, simplement pour que l'outil fonctionne. Le problème n'est donc pas nécessairement un manque de volonté de sécuriser l'IA, mais parfois un manque de connaissances pour mesurer ce que ces nouveaux accès impliquent réellement.
Un agent IA doit ainsi être considéré comme une nouvelle identité numérique au sein du système d'information, capable d'agir sur plusieurs applications et données. La différence avec les outils que nous connaissions jusqu'ici est importante : un chatbot isolé peut produire une mauvaise réponse ; un agent connecté à Microsoft 365, à un CRM ou à des API peut provoquer une mauvaise action. La question de ses permissions devient dès lors essentielle.
La Belgique, terre d’accueil des institutions internationales
La Belgique présente aussi une autre particularité. Bruxelles concentre institutions européennes, organisations internationales, administrations, entreprises et nombreux prestataires travaillant avec elles. Des informations parfois sensibles circulent donc dans un écosystème où de petites structures côtoient et servent de grandes organisations. Pour un attaquant, elles peuvent constituer des cibles intéressantes non seulement pour leurs données, mais aussi pour les accès et les relations qu'elles entretiennent avec leurs clients ou partenaires.
C'est ici que le risque lié aux agents IA prend tout son sens. Imaginons qu'une PME accorde à un agent des droits beaucoup plus larges que nécessaire et qu'un attaquant parvienne à influencer son comportement. Il n'a pas forcément besoin de découvrir une spectaculaire faille technique digne d'un film de James Bond : il peut simplement profiter d'une erreur humaine de configuration et utiliser les permissions que nous avons nous-mêmes accordées à l'IA. Vue de l'extérieur, celle-ci pourra sembler avoir agi de manière incontrôlée. En réalité, elle n'aura pas eu besoin de devenir « rogue » : nous lui avions déjà donné les moyens d'aller trop loin.
Certaines opérations doivent conserver une validation humaine avec des droits régulièrement réévalués
La réponse ne nécessite donc pas de réinventer la cybersécurité. Un agent chargé de lire des documents ne devrait pas pouvoir les supprimer ; un agent préparant un paiement ne devrait pas pouvoir l'autoriser seul. Certaines opérations doivent conserver une validation humaine, les actions doivent être journalisées et les droits régulièrement réévalués. L'enjeu est finalement très classique : appliquer aux agents IA les principes du moindre privilège et du Zero Trust que nous appliquons déjà aux utilisateurs et aux machines.
Nous pouvons débattre de la possibilité qu'une intelligence artificielle devienne un jour incontrôlable. Mais des entreprises belges commencent aujourd'hui à connecter des agents à leurs systèmes d'information. L'enjeu immédiat est beaucoup plus concret : profiter de leur potentiel d'automatisation sans leur remettre les clés de la maison. La cybersécurité nous a appris à ne jamais faire aveuglément confiance à une identité numérique. N'oublions pas cette règle au moment où nous créons les plus autonomes d'entre elles!