Interview Jamie Collier, Lead Advisor Google Threat Intelligence Group : Comment les cybercriminels s’emparent de l’IA pour défoncer nos protections
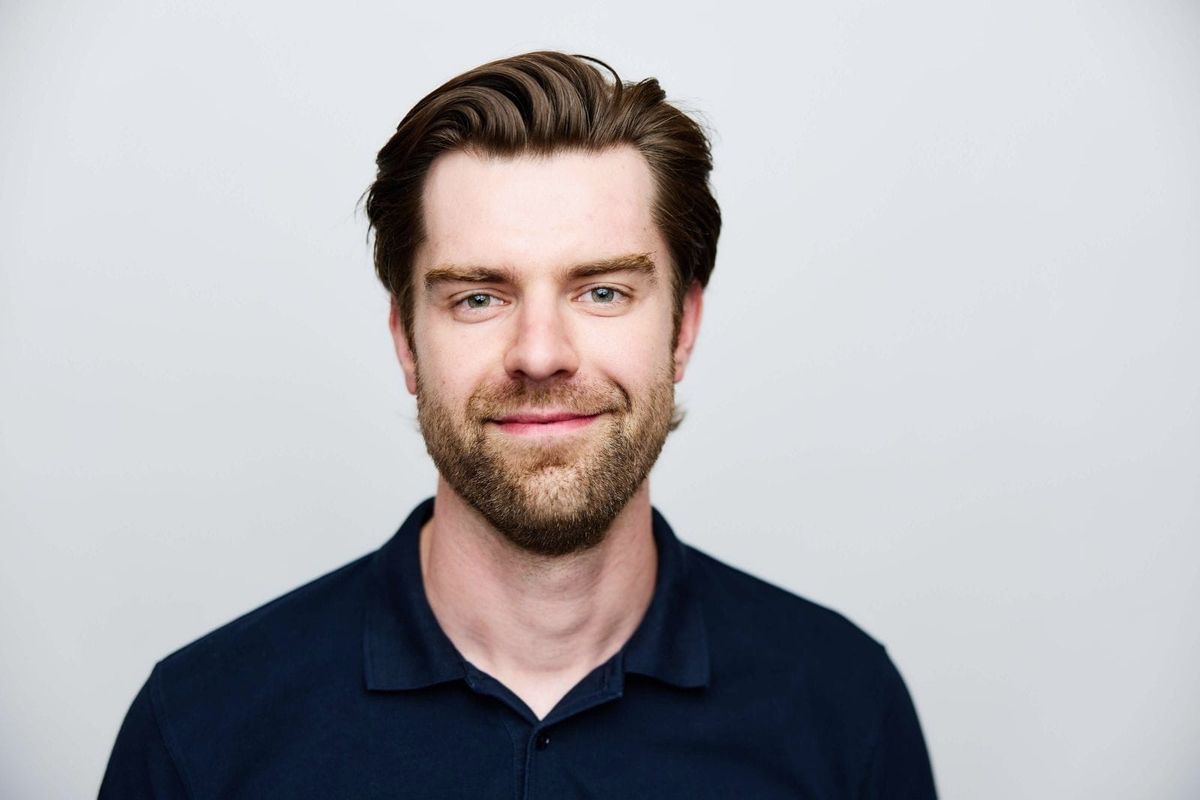
Face à l'automatisation fulgurante des cyberattaques, Jamie Collier, Lead Advisor au sein du Google Threat Intelligence Group (GTIG), analyse les nouvelles menaces qui pèsent sur les entreprises en Belgique et en Europe. Si les acteurs malveillants exploitent désormais des frameworks multi-agents et ciblent l'écosystème IA, l'expert livre ses raisons de rester optimistes, malgré un contexte de menaces en explosion. Et si la parade résidait dans une défense nativement assistée par l'IA ?
Nous avons eu l’opportunité d’interroger Jamie Collier, un expert chevronné du Google Threat Intelligence Groupe, Une entité de cybersécurité d'élite de la maison mère Alphabet qui regroupe les forces majeures de la sécurité informatique chez Google : Mandiant (spécialisée dans la réponse aux cyberattaques), Threat Analysis Group (équipe historique de Google chargée de repérer les piratages parrainés par des États) et VirusTotal, la célèbre plateforme collaborative d'analyse de fichiers malveillants. Sa mission principale consiste à traquer, d'analyser et de neutraliser les cybermenaces mondiales, comme les cyberattaques étatiques, les logiciels malveillants ou l'usage abusif de l'intelligence artificielle. Plongée dans la cybermenace qui se décline aujourd'hui en mode LLMjacking.
-Cyber Security News Belgium : L'accélération des attaques dirigées par l'IA signifie-t-elle que le nombre de piratages réussis va exploser ?
Jamie Collier, Lead Advisor au sein du Google Threat Intelligence Group : La tendance nous montre que l'IA permet aux acteurs malveillants d'agir plus rapidement, à plus grande échelle et avec moins d'interventions manuelles. Dans l'une des enquêtes détaillées publiée dans notre rapport, un attaquant a utilisé un framework multi-agents autonome pour planifier, concevoir et exécuter une campagne massive de collecte d'identifiants en moins de six heures, réduisant considérablement le délai entre l'identification d'une opportunité et son exploitation.
Cela ne signifie toutefois pas que toutes les attaques aboutiront automatiquement. Notre équipe n'a pas encore observé le déploiement sur le terrain de chaînes d'exploitation entièrement autonomes ciblant des victimes.
-CSN: Comment l'IA est-elle concrètement utilisée par les attaquants aujourd'hui ?
Jamie Collier: Ce que nous constatons, c'est une évolution progressive des méthodes d'attaque existantes. L'IA aide les attaquants à progresser plus vite dans des activités telles que la reconnaissance, l'ingénierie sociale, la recherche de vulnérabilités et le développement de logiciels malveillants.
« Le défi consiste à adapter les pratiques de sécurité à un monde où attaquants et défenseurs peuvent de plus en plus opérer à la vitesse des machines. »
-CSN: Quelles sont les conséquences pour les équipes de sécurité ?
Jamie Collier: Les organisations doivent s'attendre à disposer de moins de temps pour évaluer et corriger les vulnérabilités, tout en faisant face à un volume plus élevé d'attaques crédibles. Du côté de la défense, la réponse doit passer par une plus grande rapidité et une meilleure priorisation. L'IA aide également les défenseurs à identifier les vulnérabilités, analyser les menaces et renforcer la protection à grande échelle.
-CSN: Comment les criminels parviennent-ils à infiltrer un système d'IA ?
Jamie Collier: Il n'y a pas une seule façon d'attaquer un système d'IA. Les attaquants peuvent cibler les modèles eux-mêmes par des tentatives d'extraction ou de distillation, manipuler le comportement de l'IA via l'injection d'instructions (prompt injection), compromettre la chaîne d'approvisionnement logicielle autour des outils d'IA, voler des identifiants et des clés d'API liés à l'IA, ou détourner l'infrastructure cloud pour accéder aux services d'IA et aux ressources de calcul.
-CSN: Vous soulignez que l'écosystème est souvent la cible principale. Pouvez-vous donner un exemple concret ?
Jamie Collier : Un exemple intéressant mis en avant dans le rapport concernait des attaquants ciblant des assistants de codage basés sur l'IA utilisés par les développeurs. Plutôt que de s'attaquer directement au modèle d'IA sous-jacent, l'acteur malveillant a placé des fichiers malveillants et des instructions dans les répertoires de projet utilisés par l'assistant. Lorsque le développeur ouvrait l'espace de travail, l'assistant pouvait être amené à exécuter des commandes non autorisées dans le cadre de ce qui semblait être une procédure de travail normale. La leçon est claire : les attaquants ciblent désormais souvent l'écosystème (comptes de développeurs, dépendances logicielles, clés d'API) plutôt que le modèle en lui-même.
« Les attaquants ciblent désormais souvent l'écosystème autour de l'IA, plutôt que le modèle en lui-même. »
-CSN : Qu'est-ce que le « LLMjacking », cette nouvelle tendance identifiée par votre équipe ?
Jamie Collier: Le rapport met en lumière une tendance croissante appelée « LLMjacking », dans laquelle les attaquants compromettent des environnements cloud pour accéder à des services d'IA, des abonnements à des modèles ou des ressources de calcul à haute performance. Dans ces cas, l'objectif n'est pas nécessairement de voler des données, mais de détourner la capacité d'IA elle-même, ce qui montre à quel point l'infrastructure d'IA devient une cible précieuse à part entière.
-CSN: Quelles sont les règles d'or pour sécuriser les agents IA en entreprise ?
Jamie Collier: Les organisations doivent traiter les agents IA comme des utilisateurs privilégiés, en limitant leur accès aux seuls systèmes et données nécessaires à une tâche spécifique. Une authentification forte, une gestion sécurisée des identifiants et des clés d'API, une surveillance continue et une validation humaine pour les actions sensibles peuvent contribuer à réduire l'impact d'une éventuelle compromission. Les entreprises doivent également examiner de près les logiciels tiers et leurs intégrations. Pour les utilisateurs, les principes fondamentaux restent essentiels : utiliser des outils approuvés, éviter de partager des informations sensibles sans nécessité et se méfier des extensions ou fichiers inconnus.
« L'IA ne se contente pas d'aider les défenseurs à réagir plus vite : elle peut aussi les aider à améliorer continuellement leurs défenses à mesure que les menaces évoluent. »
-CSN: Restez-vous optimiste pour l'avenir de la cybersécurité face à ces technologies ?
Jamie Collier: Je reste optimiste. Si l'IA peut donner aux attaquants la capacité d'agir plus vite, elle offre également ces mêmes avantages aux défenseurs. Elle peut aider les équipes de sécurité à identifier les vulnérabilités, détecter les activités malveillantes et répondre plus rapidement aux menaces émergentes. Nous le constatons déjà : le rapport met en avant de multiples exemples où des campagnes malveillantes ont été déjouées, et où les leçons tirées ont servi à renforcer les protections futures.
-CSN: Quelle est la leçon principale à retenir pour les entreprises ?
Jamie Collier: Le constat principal n'est pas que l'IA a créé du jour au lendemain une toute nouvelle catégorie de cyberattaques. Elle agit plutôt comme un multiplicateur de force pour les tactiques bien établies. Cela signifie que les organisations doivent aborder la sécurité de l'IA sous deux angles : se protéger contre les attaques qui utilisent l'IA, et protéger les systèmes d'IA qu'elles déploient. Cela nécessite de passer de défenses manuelles à une approche « AI-native ». L'objectif est d'aider les défenseurs à garder le rythme face à des attaques exécutées à la vitesse des machines et à bâtir des systèmes de sécurité qui apprennent et s'adaptent en permanence.
« Les organisations doivent traiter les agents IA comme des utilisateurs privilégiés, en limitant leur accès aux seuls systèmes et données nécessaires. »