Comment se défendre efficacement contre les « bombardements » d’e-mails
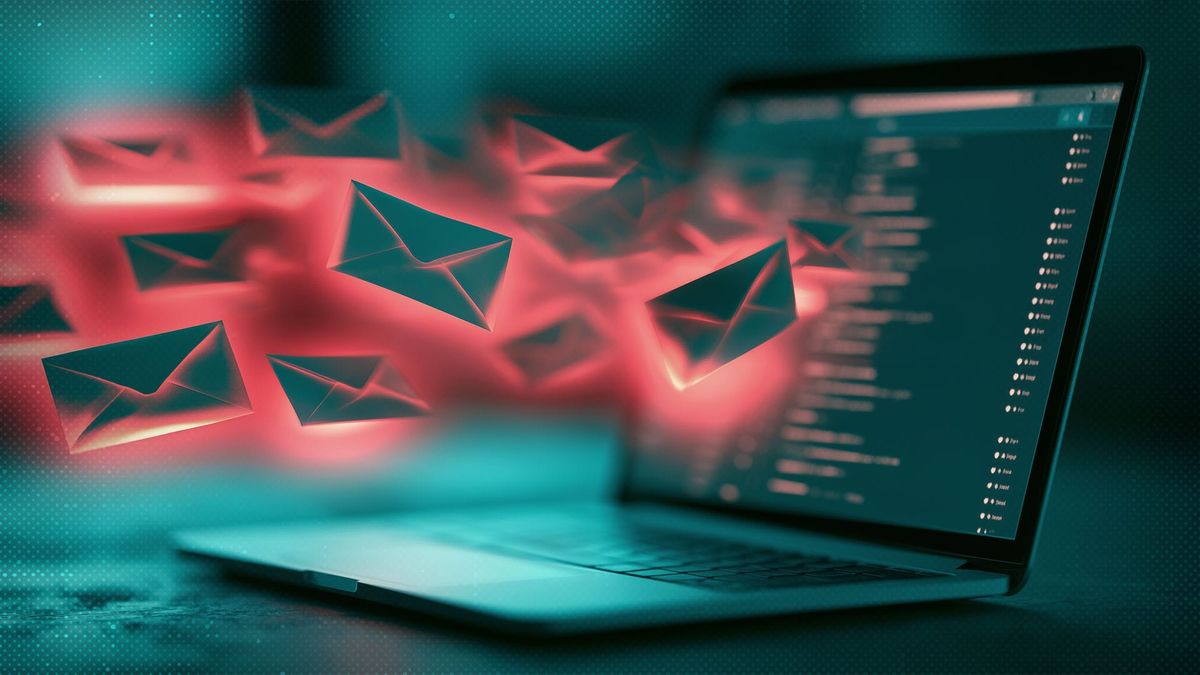
Nous y sommes tous confrontés un jour ou l’autre, aussi bien dans le contexte privé que professionnel. Les attaques par « bombardement d’e-mails » suivent toujours le même schéma. Et répondent aux mêmes buts : créer un écran de fumée pour nous empêcher de déceler une fraude. On vous explique comment affronter ces désagréments la tête froide et éviter de tomber dans le panneau des cybercriminels. Car une bonne hygiène cyber peut sauver votre entreprise !
On ne vous apprendra rien en disant que les criminels se procurent vos adresses e-mail via d’anciennes fuites de données, des bases d’informations marketing en ligne ou d’anciennes attaques par hameçonnage. Ils utilisent ensuite des outils automatisés pour vous inscrire à des centaines de services en ligne légitimes, comme des newsletters, abonnements, listes de distribution, essais gratuits ou concours.
De telles procédures génèrent par conséquent des e-mails de bienvenue en bonne et due forme. Et comme il s’agit généralement de services légitimes, ils ne sont pas bloqués par les filtres anti-spam. Bilan des courses : votre boîte de réception déborde de messages non sollicités.
Deux objectifs destinés à masquer une fraude
Deux raisons motivent principalement ce type d’attaques. Les escrocs cherchent à détourner l’attention afin que la victime ne remarque pas un mail légitime parmi une multitude de messages générés artificiellement. Ils peuvent avoir pris le contrôle d’un de vos comptes et réinitialisé le mot de passe (ce qui déclenche l’envoi d’une notification dans votre boîte de réception) ou avoir effectué un achat frauduleux en votre nom, avec une facture qui vous est ensuite envoyée par mail.
Le but consiste généralement à créer un écran de fumée qui vous empêche de déceler la fraude principale.
« Les escrocs peuvent vous contacter et se faire passer pour des techniciens en sécurité. Ils prétendront résoudre votre problème et peuvent vous réclamer des frais pour cette intervention, soit vous inciter à installer un logiciel d’accès à distance qui leur permettrait d’accéder à votre ordinateur », explique-t-on chez Eset Research.
De cette manière, les pirates sont en mesure de voler des informations présentes sur votre machine, telles que des mots de passe enregistrés dans le navigateur, ou installer des maliciels supplémentaires.
Un danger qui peut être fatal pour les entreprises
Dans le contexte d'une entreprise, l'auteur de ce genre d'attaque cherche à détourner l'attention de l'équipe de cybersécurité d'une attaque plus grave : une violation de données, une compromission de messagerie professionnelle ou une tentative de fraude à la facture. Le criminel peut chercher à perturber les opérations pour faire pression avec tentative d'extorsion.
« Des affiliés de groupes de rançongiciels ont utilisé cette technique se faisant passer pour le support informatique, afin d'obtenir un accès à distance. L'auteur peut même être un employé mécontent ou un ancien collaborateur », confirme Eset.
Plutôt que de chercher à se désinscrire de tous les services auxquels on vous a abonné, concentrez-vous sur l’identification de la menace que l’agresseur a voulu dissimuler.
Recherchez ensuite des alertes de sécurité, des connexions avec de nouveaux appareils, des modifications d’adresse mail ou de numéro de téléphone, des changements ou réinitialisations de mot de passe, ou des achats.
Vérifiez enfin votre dossier de spam ainsi que votre boîte de réception, au cas où le message y serait.
Si vous ne trouvez rien de suspect, les experts conseillent de vérifier vos comptes sensibles : comptes bancaires, PayPal, carte bancaire ou cryptomonnaies, comptes Apple, Google ou Microsoft, ou comptes sur les réseaux sociaux.
Suivez quelques conseils de bon sens
Recherchez également toute activité suspecte : nouveaux appareils ou nouveaux moyens de paiement, modification éventuelle de mots de passe et/ou altération des informations de récupération de compte. Vérifiez vos règles de transfert de mails, vos dossiers « envoyés » et « supprimés » pour tout élément inhabituel.
S’il y a quelque chose d’inhabituel, tentez d’empêcher l’accès de l’escroc en modifiant le mot de passe par un identifiant unique et robuste, et utilisez l’authentification à deux facteurs (A2F) pour renforcer la sécurité des connexions.
Vérifiez que l’adresse e-mail ou le numéro de téléphone de récupération renseigné est bien le bon (sinon, il serait possible de réinitialiser le compte).
Les experts recommandent également de conserver tout ce qui est lié à une éventuelle prise de contrôle de compte ou à une fraude. Ne supprimez ces éléments qu’une fois l’incident clos de manière certaine. Cette opération peut être accélérée en cherchant à identifier des points communs entre les messages (expéditeurs, dates, noms de domaine, etc.). Il est alors possible de sélectionner les éléments en masse et de les supprimer par groupes.
Bien évidemment, si quelqu’un vous appelle en tant qu’expert technique pour résoudre votre problème de messagerie, raccrochez immédiatement ! Mieux vaut prévenir que guérir.
Et s’il n’est pas toujours possible d’empêcher votre adresse mail de tomber dans de mauvaises mains, vous pouvez limiter les dégâts afin qu’elle n’apparaisse pas sur des pages web accessibles au public, telles que vos profils de réseaux sociaux.
Il est vivement conseillé d’adopter sur le champ les bonnes pratiques cyber pour vous protéger contre les attaques par hameçonnage. A commencer par une vérification de vos comptes les plus sensibles qui doivent être efficacement sécurisés. Cela inclut votre adresse e-mail principale, qui recevra les messages de réinitialisation de mot de passe pour vos autres comptes en ligne.
Il est également recommandé d’utiliser un gestionnaire de mots de passe pour que chaque compte dispose d’identifiants robustes et uniques.
Activez la double authentification (2FA) pour ajouter une couche de sécurité supplémentaire (via une appli d’authentification ou une clé d’accès).
Il peut être judicieux d’utiliser une adresse e-mail secondaire pour vos échanges moins importants, liés aux achats, aux voyages ou à d’autres activités de loisirs. Si ce compte venait à subir une « bombe de mails », les messages les plus importants resteraient en sécurité. Bref, s’il n’y a pas de solution miracle contre les vagues de bombardements d’e-mails, de bonnes pratiques sécuritaires contribuent à limiter considérablement les risques d’inondation de votre boîte de réception. Bref, un utilisateur averti en vaut deux.