Le véritable coût d’un arrêt des infrastructures critiques
Les entreprises utilisent en moyenne 7 outils de sécurité pour protéger leurs infrastructures critiques. En cas d’attaque, la facture d’un arrêt non planifié est exorbitante. Une étude de Palo Alto Networks a mesuré le niveau de protection des environnements névralgiques dans les principales industries européennes et révèle le coût moyen d'une interruption de fonctionnement suite à une cyber attaque.
Usines, réseaux électriques, trains et hôpitaux deviennent toujours plus intelligents et connectés, mais leur protection peine à suivre. Une étude récente de Palo Alto Networks (State of Critical Infrastructure Cybersecurity Report) s’est attachée à mesurer le niveau de protection de ces environnements. Il en ressort que les organisations interrogées s’appuient en moyenne sur 7 outils pour sécuriser leurs infrastructures critiques. Pourtant 68 % d’entre elles n’ont toujours pas de visibilité complète en temps réel sur tous les appareils connectés derrière leurs installations.
L’étude souligne que toutes les organisations reposent sur de la technologie opérationnelle, des réseaux nés bien avant que la visibilité sur chaque appareil ne figure au cahier des charges. Entre-temps, la 5G et les applications d’IA sont venus s’y greffer.
La cybersécurité des infrastructures critiques en danger
Pour mesurer précisément le niveau de protection des environnements critiques, les chercheurs ont interrogé 1.600 responsables IT d’organisations de plus de 1.000 collaborateurs, dans 11 pays et 5 secteurs différents (industrie, santé et sciences du vivant, énergie et services publics, transport et administrations publiques).
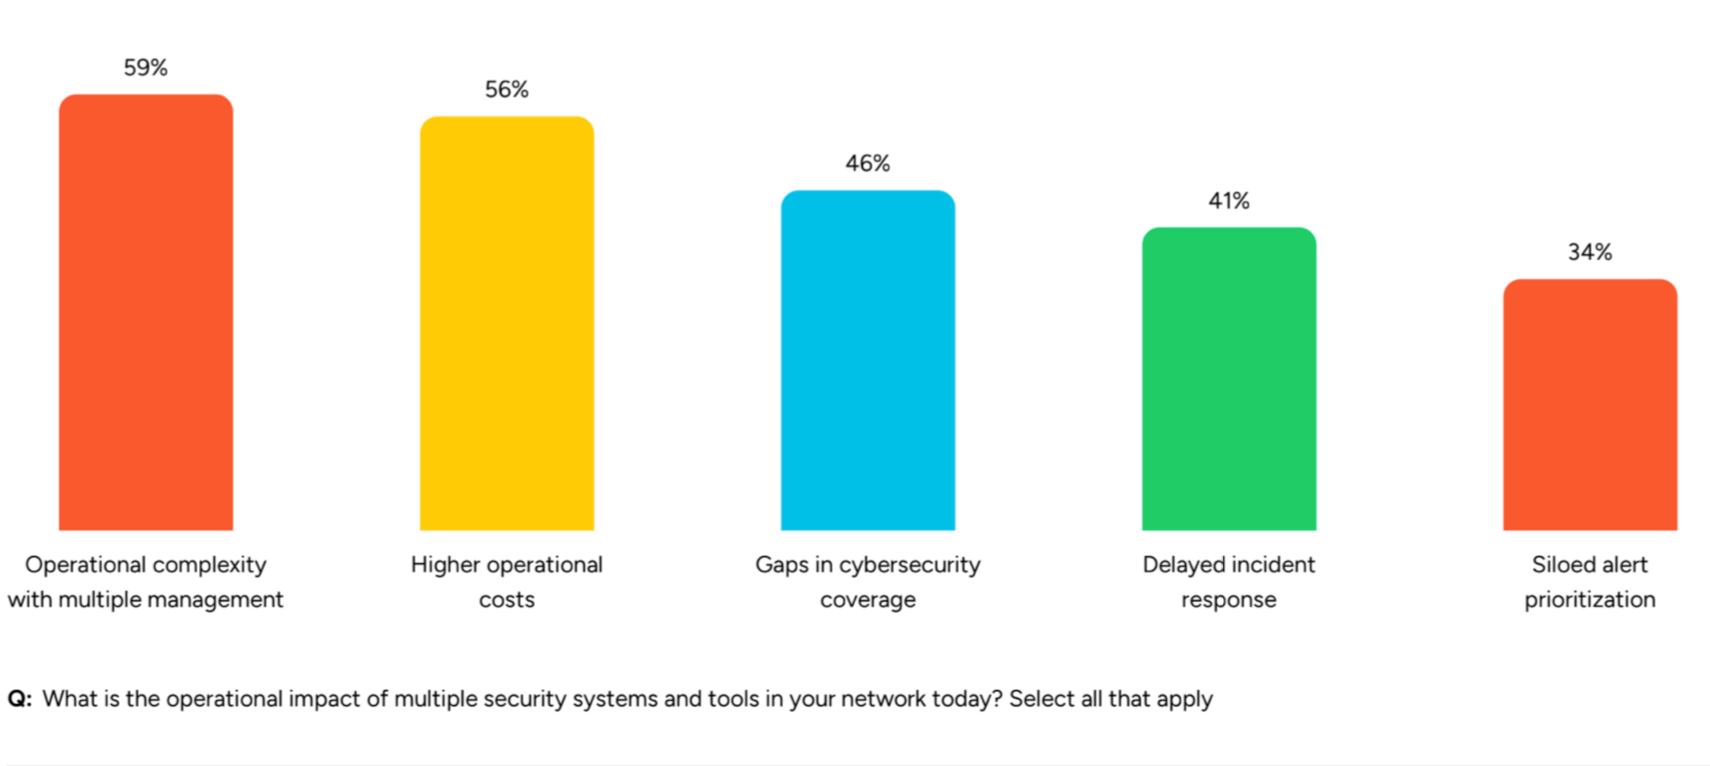
Le premier constat est que les organisations cumulent en moyenne 7 systèmes de sécurité distincts. Une prolifération qui, pour 56 % d’entre elles, fait aussi grimper la facture. En moyenne, 23 % des appareils ne sont pas gérés ou difficiles à surveiller. Et pour la majorité des sondés, ce manque de visibilité vient d’équipements OT obsolètes.
« La cybersécurité des infrastructures critiques se trouve aujourd’hui à un point dangereux. 42 % des responsables IT interrogés voient dans les systèmes qui ne peuvent plus être patchés le plus grand risque, » prévient Steven De Pauw, System Engineering Manager chez Palo Alto Networks.
En effet, 6 organisations sur 10 admettent avoir dû gérer une brèche de sécurité grave au cours de l’année écoulée.
Pour la moitié des organisations interrogées (49 %), les incidents entraînent des arrêts non planifiés dont le coût moyen est évalué à 288.563 dollars de l’heure.
Au rang des bonnes nouvelles, l’étude note des délais de réaction en amélioration : il y a un an, 56 % des organisations sondées mettaient des jours, voire des semaines, à traiter un incident, alors qu’aujourd’hui ce chiffre est tombé à 35 %.
Frontier AI : la grande menace
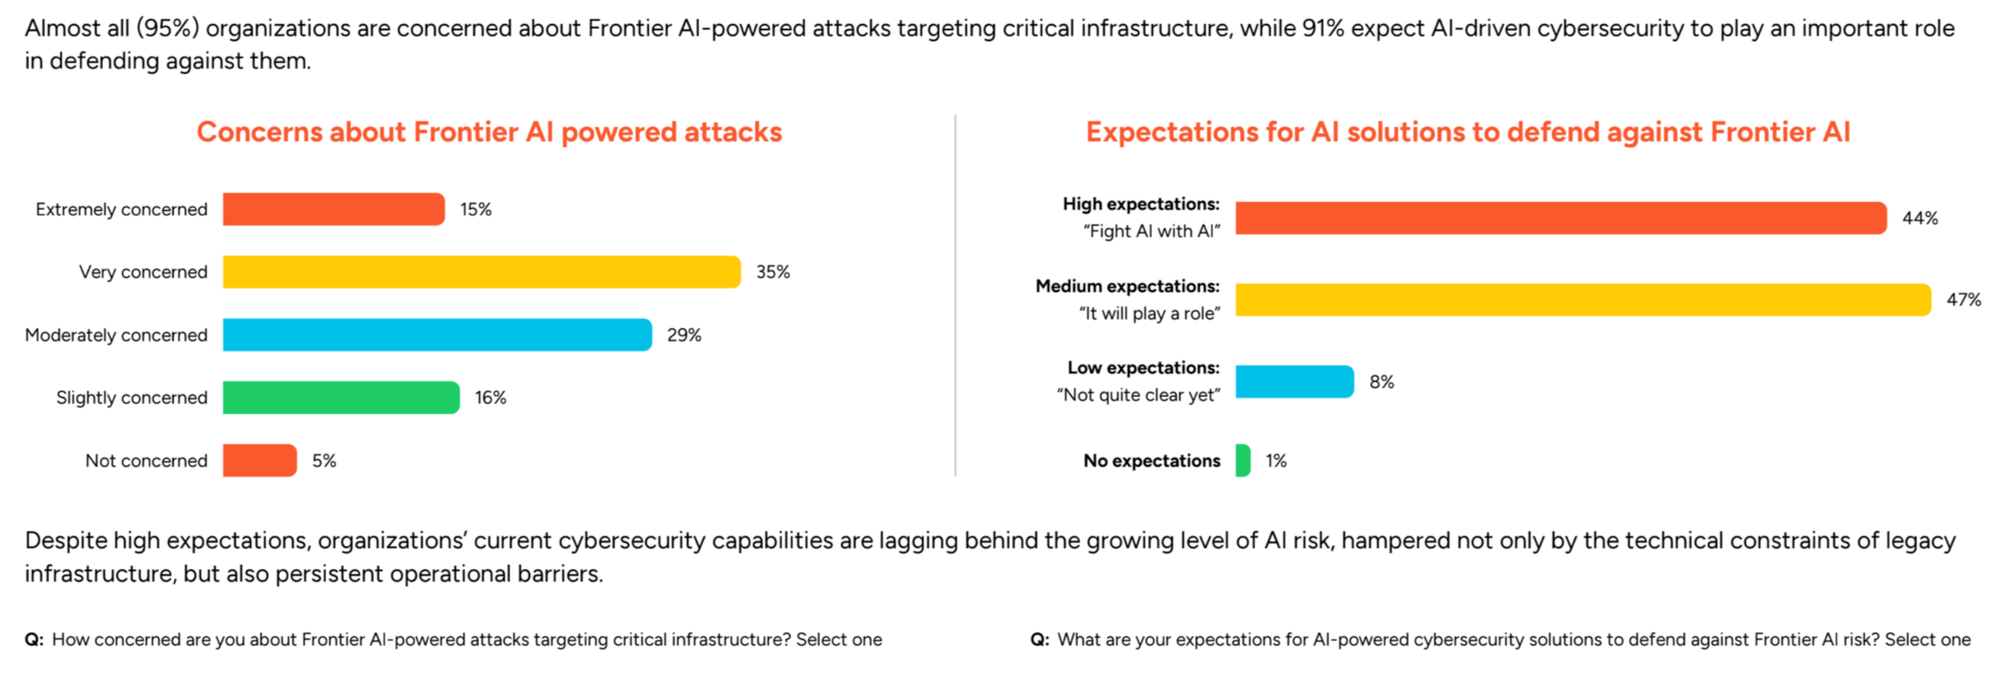
Aujourd’hui, une nouvelle menace vient assombrir le tableau. Presque toutes les organisations (95 %) craignent des attaques menées avec les modèles d’IA les plus récents et les plus avancés, tandis que 91 % s’attendent à ce que des solutions de sécurité pilotées par l’IA jouent un rôle dans leur défense.
Si toutes les organisations interrogées n’ont pas encore déployé l’IA dans leurs processus opérationnels, 19 % des responsables interrogés indiquent y recourir dans 4 domaines opérationnels ou plus.
Pour conclure, le rapport plaide pour « la consolidation, l’automatisation et une priorisation plus fine des alertes, car multiplier les outils ne garantit pas une meilleure protection ».
L’étude « State of Critical Infrastructure Cybersecurity Report » a été réalisée par Sapio Research auprès de répondants basés en Europe (39 %), Asie-Pacifique (39 %) et Amérique du Nord et travaillant dans les secteurs de l’industrie, la santé, l’énergie et les services publics.