Interview Stefaan Van Hoornick : Les nouveaux défis de la cybersécurité en Belgique dans un monde globalisé
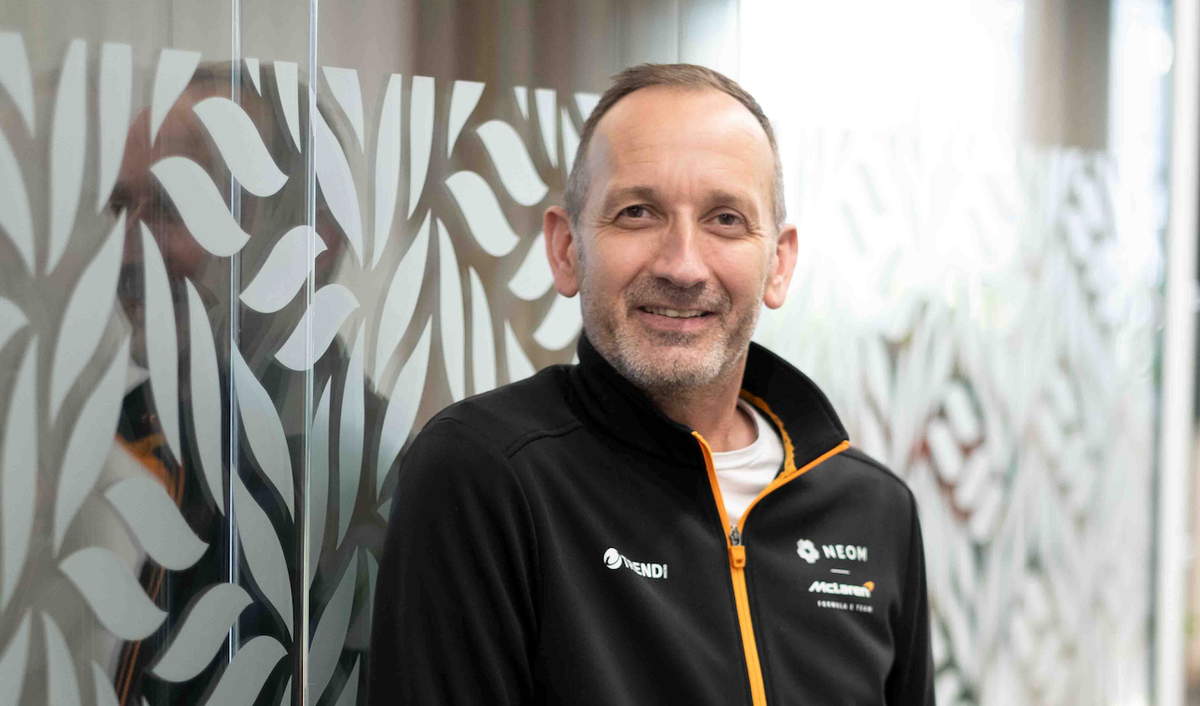
Les incidents cyber ont bondi de 70 % en un an dans un paysage de la sécurité numérique qui se transforme radicalement. Entre l’explosion des vulnérabilités, la pression réglementaire et l'automatisation des attaques par l'IA, les organisations doivent repenser leur stratégie cyber ainsi que les impératifs de leur résilience. Entretien exclusif avec Stefaan Van Hoornick, Head of Solutions Engineering Belux chez TrendAI, sur les enjeux stratégiques de la gestion continue des menaces.
-Cyber Security News : Vous travaillez dans le secteur de la cybersécurité depuis près de trois décennies, dont douze années chez TrendAI. Quel est votre diagnostic sur l'état actuel de la menace en Belgique ?
Stefaan Van Hoornick, Head of Solutions Engineering Belux chez TrendAI : Nous assistons à une accélération brutale. Si l'on compare les données de 2025 à celles de l’année précédente, nous observons une augmentation de 70 % des incidents cyber. Les sources officielles, notamment celles du Centre pour la Cybersécurité Belgique, confirment cette tendance. Sur le terrain, avec nos clients, nous constatons que cette hausse est intrinsèquement liée à une défaillance persistante de l'hygiène numérique. Beaucoup d'organisations ont de bonnes intentions, mais elles manquent cruellement de temps et de ressources pour appliquer les fondamentaux de la sécurité. La menace n'est pas seulement plus fréquente, elle est plus sophistiquée, exploitant les failles opérationnelles des entreprises qui n'ont pas encore intégré la sécurité comme un pilier central de leur activité.
-Cyber Security News : Vous parlez de maturité inégale. Comment se dessine la carte de la résilience cyber dans le paysage belge ?
Stefaan Van Hoornick : La maturité est extrêmement fragmentée. Dans le secteur de la santé, par exemple, le contraste est saisissant. Les grands centres hospitaliers ont atteint un niveau de maturité élevé ; ils ont compris que la cybersécurité est une question de survie. À l'inverse, les structures plus petites manquent souvent d'experts dédiés. La sécurité y est trop souvent déléguée au personnel informatique généraliste qui ne possède pas l'expertise spécifique nécessaire pour contrer des menaces avancées.
« La cybersécurité implique aujourd'hui de passer de la réaction à la gestion continue des menaces »
Ce schéma se répète dans les entreprises de moins de 1.000 employés où les investissements ne suivent pas. A contrario, le secteur financier tire son épingle du jeu même s’il représente une cible permanente. Cette pression constante oblige les organisations bancaires à maintenir des budgets de sécurité élevés et à évoluer en permanence. J'ai récemment accompagné une entreprise de développement logiciel travaillant pour le marché financier : ils sont passés d'une seule personne dédiée à la sécurité à une équipe de cinq experts en moins de trois ans. C'est la preuve que la maturité dépend directement de la capacité du CISO à démontrer la valeur du risque au comité de direction.
-Cyber Security News : Qu'en est-il des secteurs qui semblent "passer sous le radar" ? Les PME sont-elles devenues les maillons faibles de notre système économique ?
Stefaan Van Hoornick : Absolument. A fortiori les entreprises de moins de 50 personnes sont les plus vulnérables aux attaques à cause de budgets limités et d'un biais cognitif dangereux : « cela n'arrivera jamais ». Elles ne réalisent pas qu'elles sont des cibles de choix, non seulement pour leurs propres données, mais parce qu'elles constituent des maillons essentiels de la chaîne d'approvisionnement des grandes entreprises. Les grands groupes commencent enfin à auditer leurs fournisseurs. Nous avons vu des cas où un logiciel de gestion de dossiers patients, utilisé par de nombreux hôpitaux, a été compromis. La sécurité n'est plus un silo, c'est un écosystème. Si votre fournisseur est faible, vous l'êtes aussi.
-Cyber Security News : Le "Bring Your Own Device" (BYOD) était une tendance forte il y a dix ans. Est-ce devenu une aberration sécuritaire ?
Stefaan Van Hoornick : Ce n'est pas la fin du BYOD, mais c'est la fin de l'insouciance. Les entreprises veulent garder le contrôle sur leur environnement. Le risque majeur aujourd'hui est le vol d'identifiants, car beaucoup d'attaques réussissent lorsqu'un employé utilise un appareil personnel, non managé et non sécurisé, pour accéder à des ressources critiques. Au-delà de l'authentification multifacteur, il est impératif d'imposer une ségrégation réseau stricte : l'appareil personnel ne doit jamais être directement connecté au réseau de l'entreprise, car il est impossible de garantir l'intégrité des logiciels installés sur ces machines privées. Parallèlement, il faut automatiser la sécurité des accès en configurant des mots de passe rotatifs au sein de l'environnement. C'est cette combinaison de mesures techniques qui permet de limiter les risques de compromission lorsque les frontières entre vie privée et vie professionnelle s'estompent.
-Cyber Security News : Comment analysez-vous l'impact des nouvelles réglementations comme NIS2 et DORA sur les stratégies de sécurité de nos organisations ?
Stefaan Van Hoornick : C'est une évolution très positive. La Belgique est souvent pionnière dans la transposition des directives européennes en droit national. Ces réglementations forcent les entreprises essentielles à se mettre en ordre de marche. Certes, pour les petites structures, cela représente un défi budgétaire, mais c'est un mal nécessaire. La conformité n'est plus une option, c'est une condition d'existence. Ces textes obligent les directions à débloquer les budgets qui étaient jusqu'ici refusés.
-Cyber Security News : D’autant que l'IA devient aujourd’hui un multiplicateur de menaces …
Stefaan Van Hoornick : L'IA change en effet la donne en automatisant l'attaque. Nous ne parlons plus d'attaques artisanales, mais d'agents autonomes capables de scanner des infrastructures, de découvrir des vulnérabilités et de créer des exploits en quelques jours, voire quelques heures. Les chiffres sont éloquents puisque le nombre de vulnérabilités a considérablement augmenté en 2026 par rapport à l'année dernière. Cette croissance en dit long sur le potentiel des menaces alimentées par l'IA.
-Cyber Security News : On insiste beaucoup aujourd’hui sur l'approche CTEM (Gestion continue des menaces et de l'exposition), mais comment une entreprise peut-elle concrètement intégrer cette démarche dans ses processus opérationnels quotidiens ?
Stefaan Van Hoornick : Le CTEM est un cycle opérationnel rigoureux qui doit devenir une routine pour les entreprises. Concrètement, cela commence par une visibilité totale, car on ne peut pas protéger ce qu'on ne voit pas. Il faut maintenir un inventaire dynamique de tous les actifs, logiciels et appareils, y compris les BYOD, pour comprendre la surface d'attaque réelle. Une fois cet inventaire établi, l'entreprise doit identifier systématiquement les vulnérabilités présentes. Mais face à la croissance exponentielle des failles, il est impossible de tout corriger.
"Au-delà du patching, la gestion continue de l'exposition est devenue vitale"
La priorité doit donc être donnée aux vulnérabilités qui présentent un risque réel pour l'activité, en allouant les ressources humaines là où elles sont le plus efficaces. C'est là qu'intervient la validation des vecteurs d'attaque : il faut vérifier si la faille est réellement exploitable dans votre contexte. Si une authentification forte bloque le chemin, le risque est mitigé et la priorité de remédiation peut être ajustée. Enfin, pour les vulnérabilités critiques, le patching virtuel sur le réseau ou les terminaux permet de se protéger immédiatement, sans attendre le correctif physique du fournisseur, qui prend en moyenne 96 jours. C'est ce cycle continu qui permet de s'adapter à l'évolution constante de la menace.
-Cyber Security News : Face à cette complexité croissante et à la pénurie de talents, quel rôle doivent jouer les prestataires de services de sécurité managés (MSSP) ?
Stefaan Van Hoornick : Les MSSP se présentent désormais comme une réponse stratégique indispensable. Face à la complexité des menaces, ils ne doivent plus se contenter de fournir des outils, mais assurer une surveillance active et continue de l'environnement client. Leur rôle a profondément évolué ces derniers temps. Ils garantissent la protection, fournissent des analyses et des insights sur les incidents en temps réel, et interviennent activement pour aider les organisations à se rétablir en cas de compromission. Si une entreprise ne dispose pas des talents nécessaires en interne pour gérer cette complexité, elle peut désormais s'appuyer sur un MSSP pour assurer une stratégie de sécurité robuste et réactive.
-Cyber Security News : La souveraineté numérique devient un sujet brûlant en Belgique. Peut-on la considérer comme une réponse à la menace cyber ?
Stefaan Van Hoornick : La question de la souveraineté est en réalité indissociable de la situation géopolitique. Beaucoup d'infrastructures critiques reposent sur des solutions américaines, et des lois extraterritoriales (Cloud Act) permettent potentiellement d’accéder aux données. Il s’agit donc d’une préoccupation majeure, surtout dans le secteur public. Cela dit, nous observons une tendance chez les clients qui exigent désormais des solutions souveraines, soit dans leurs propres centres de données, soit via des clouds européens. Ce n'est pas seulement une question de conformité, c'est une question de maîtrise du destin numérique des organisations.
-Cyber Security News : Pour conclure, quel conseil donneriez-vous aux décideurs en matière cyber pour 2027 ?
Stefaan Van Hoornick : Je leur conseillerais d’être proactifs. Une vulnérabilité, c'est un peu comme laisser la clé sous le paillasson de votre maison. Vous pensez qu’elle est cachée, mais l'attaquant sait exactement où la trouver. À l'ère de l'IA, les incidents vont continuer de croître de façon exponentielle. Si vous n'avez pas les ressources en interne, ne restez pas isolés. Faites appel à des prestataires de services de sécurité managés ou à des partenaires capables de vous offrir une visibilité continue sur votre environnement. Pensez CTEM, pensez patching virtuel, et surtout, soyez toujours une longueur d'avance sur l'attaquant. Et gardez à l'esprit que la sécurité n'est pas un état mais un processus continu.