Conformité : Comment LuxGap transforme la « déclaration » en « preuve » pour les DPO
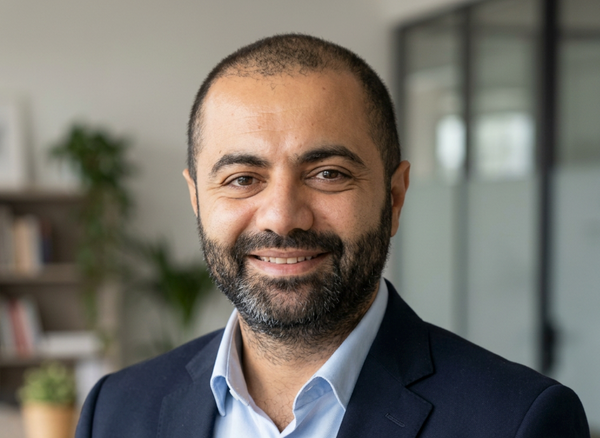
La multiplication des exigences réglementaires, mêlée à l'explosion du code généré par l'IA, pousse les DPO et responsables de la conformité à prouver la maîtrise de la sécurité plutôt que de la déclarer. Un cabinet réunissant juristes, ingénieurs et développeurs propose d'apporter une réponse radicale et intégrée aux nouvelles exigences cyber des entreprises. Explications avec Julien Winkin, Managing Partner de LuxGap External.
Julien Winkin, fondateur de LuxGap External, lance son cabinet spécialisé en avril 2018, quelques semaines avant l’entrée en application du RGPD. « Le projet a démarré sur la conformité RGPD et les mandats de DPO externe, avant d’élargir le champ d’application aux CISO externes, aux règlementations NIS2, DORA, AI Act, tests d’intrusion, surveillance du dark web, et aujourd’hui un SOC managé et surveillance du code », explique son fondateur.
Le cabinet luxembourgeois et ses 18 collaborateurs réunissent aujourd’hui les trois entités LuxGap (conformité et sécurité), LuxApps (logiciels et plateformes métier) et LuxOps (infogérance et hébergement souverain) pour accompagner quelque 200 clients en Europe, parmi des entreprises comme Generali, AG2R La Mondiale, la CMCM, ou encore le secteur public luxembourgeois.
Une approche qui réunit le juridique et technique sous un même toit
« La pression ne cesse de croître pour les DPO et autres responsables de la conformité », confirme Julien Winkin. Les délais de notification imposés par les textes européens (24 heures pour NIS2, 4 heures pour DORA, 72 heures pour le RGPD) laissent peu de place à l'improvisation. Et de nombreuses organisations manquent de ressources pour assurer une veille constante et une réponse juridique rapide en cas d'incident.
Le positionnement de LuxGap se distingue dès lors par une rupture avec les pratiques habituelles du marché. « Là où le marché sépare souvent le conseil juridique, l’audit technique et l’outil, nous réunissons les trois compétences. Face aux solutions spécialisées, l’outil arrive chez nous avec le DPO ou le CISO qui l’exploite au quotidien », développe Julien Winkin.
Cette approche permet une réactivité inédite que confirme notre responsable. « En cas d’incident, la même équipe confine l’attaque avec le client et rédige les notifications à la CNPD, à l’ILR ou à la CSSF. »
Le cabinet mise sur une indépendance totale. « LuxGap ne revend aucune licence d’éditeur. Le SOC est inclus dans le mandat de CISO externe et notre plateforme DPO dans le mandat de DPO, sans licence supplémentaire. »
LuxGap SOC, une surveillance souveraine respectueuse de la vie privée
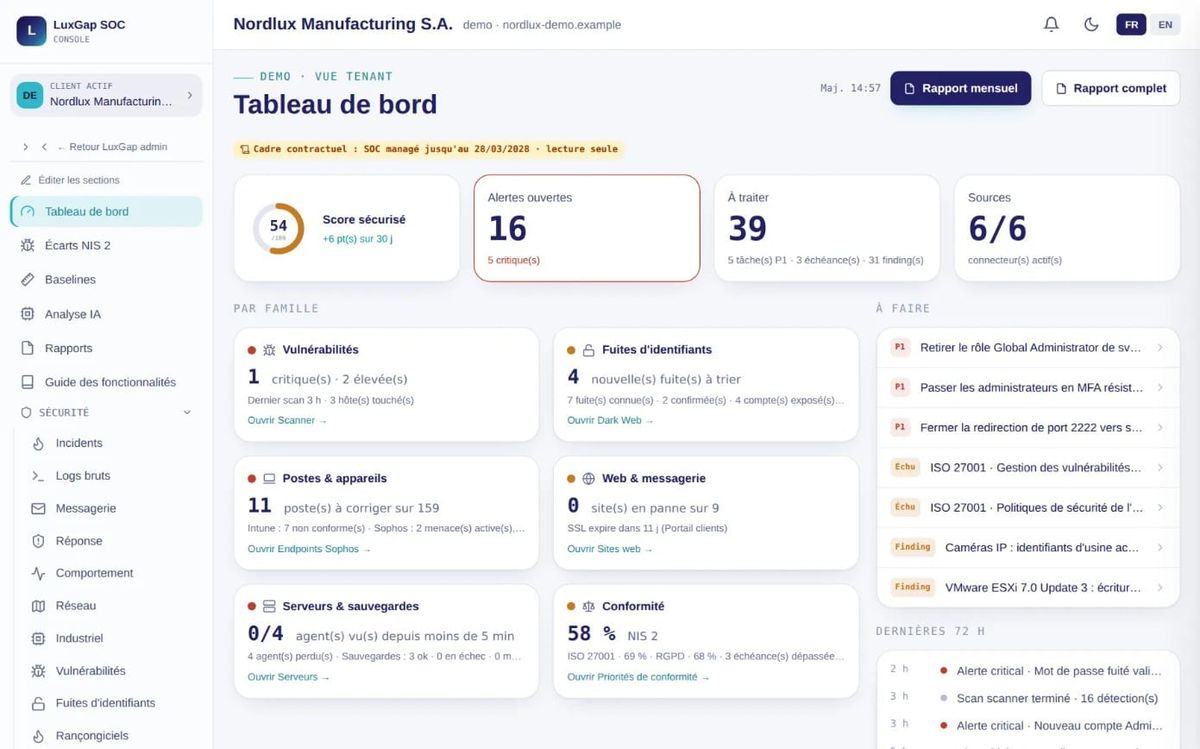
Le cœur de l'offre repose sur LuxGap SOC, une plateforme de supervision 24h/24. Pour les DPO, l'argument de la souveraineté est central. « Notre SOC ne demande jamais d’accès au contenu des courriels, notre IA est hébergée par LuxGap au Luxembourg, les données restent dans l’Union européenne et rien n’est confié par défaut à un fournisseur d’IA externe », précise Julien Winkin. « Chaque contrôle laisse une preuve horodatée, exportable pour l’auditeur ou le régulateur, répondant ainsi à l'exigence de « preuve plutôt que déclaration ».
LuxGap DevOps, ou comment maîtriser le risque du « vibe coding »
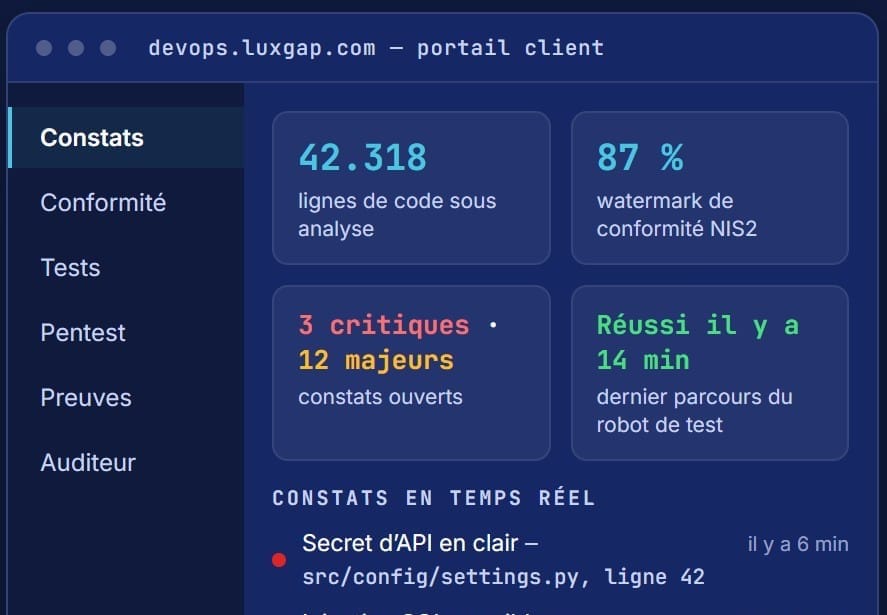
L'autre pan de l'offre du cabinet luxembourgeois repose sur LuxGap DevOps, une solution qui s'attaque à un élément de la conformité moderne, à savoir le code source. Avec l'essor des assistants de programmation par IA, la production de code s'est accélérée, mais sa relecture humaine n'a pas suivi. Ce phénomène, surnommé « vibe coding », introduit des vulnérabilités et des écarts de gouvernance.
LuxGap DevOps se connecte en lecture seule aux forges logicielles pour auditer en continu la qualité et la sécurité du code. Cette solution offre un avantage inédit pour un DPO : la génération automatique de preuves horodatées permettant de répondre aux exigences de l’AI Act et des audits NIS2.
Le paradoxe du marché belge
Malgré une expertise reconnue (le cabinet est consultant référencé du programme Fit 4 Cybersecurity de Luxinnovation et son fondateur a reçu le prix DPO of the Year 2023 de la Cybersecurity Week Luxembourg), le développement sur le marché belge reste un défi pour l’entreprise.
De l’aveu de Julien Winkin, « nous sommes quasiment absents en Belgique, malgré que je sois Belge ! Les régulateurs belges y sont probablement moins actifs que les autres », regrette le fondateur du cabinet qui aimerait néanmoins partir à la conquête de ce marché.