IA Souveraine : Google Cloud lève les freins à l’adoption pour les secteurs critiques en Europe
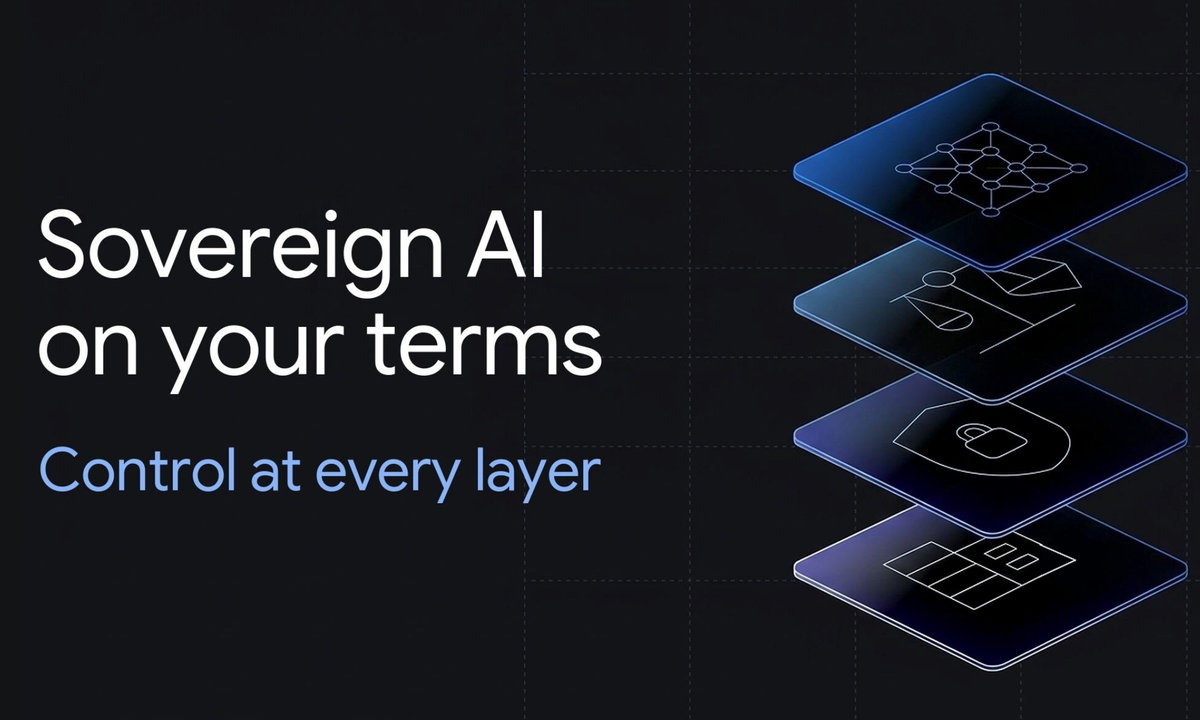
Google Cloud a dévoilé une série d’innovations visant à (ré)concilier l’usage de l’intelligence artificielle de pointe avec les exigences strictes de souveraineté numérique européenne. Une étape importante pour les PME et les organisations actives dans des secteurs régulés puisqu’elle offre la possibilité d'exploiter la puissance de l'IA sans sacrifier le contrôle de leurs données. Quelles incidences pour les responsables DPO ?
L’adoption de l’IA générative dans les secteurs de la santé, de la finance et du service public européen a longtemps été freinée par une situation ambiguë : comment bénéficier de modèles performants tout en garantissant une étanchéité des données et une conformité réglementaire sans faille ?
Google Cloud semble apporter une réponse concrète à ce dilemme lors du récent "Sovereign AI Summit" organisé à Bruxelles.
IA Gemini « délocalisée » et hébergement souverain
L’annonce phare du sommet concerne l’extension de Google Cloud Dedicated. Ce service permet désormais d’exécuter les modèles Gemini au sein d’environnements cloud isolés, entièrement gérés par des partenaires locaux indépendants.
Un enjeu de taille puisqu’il n’est plus question d’un cloud « global » standard, mais d’une infrastructure opérée localement. En France, le partenariat avec S3NS (co-entreprise de Thales et Google Cloud) permet désormais de déployer et d’inférer des modèles — qu’ils soient ouverts, comme ceux de Mistral, ou propriétaires — sur l’offre PREMI3NS.
Aux Pays-Bas, une collaboration similaire avec Thales offre des garanties de sécurité éprouvées pour les institutions gouvernementales et bancaires.
Retenons de tout ceci que les entreprises peuvent désormais entraîner et faire tourner leurs modèles d’IA sur le sol européen, sous la supervision d’acteurs locaux, répondant ainsi aux préoccupations majeures sur la localisation des données.
Chiffrement et performance : la fin d’un compromis ?
L’un des obstacles techniques majeurs pour les experts cybersécurité est la gestion des clés de chiffrement. Jusqu’ici, externaliser la gestion des clés pouvait entraîner des problèmes de latence, incompatibles avec les applications d’IA en temps réel.
Google Cloud introduit le Confidential External Key Management (cEKM), actuellement en préversion. Cette technologie permet aux clients de conserver leurs clés de chiffrement en dehors du cloud, tout en effectuant le traitement des données dans un environnement sécurisé et confidentiel. Résultat : une sécurité renforcée sans dégradation des performances, un point critique pour les applications d’IA exigeantes.
Une démonstration de la conformité simplifiée
Pour les PME et les grandes organisations, la conformité réglementaire (RGPD, DORA, etc.) est souvent un processus manuel, coûteux et chronophage. Google Cloud tente de simplifier cette charge administrative avec ses nouveaux Data Boundary.
Les nouveaux cadres Data Boundary relient directement les exigences réglementaires à des paramètres vérifiables dans Audit Manager. Ils aident les organisations à démontrer plus rapidement et plus facilement qu’elles respectent des exigences strictes en matière de confidentialité et de sécurité, notamment celles du règlement DORA dans le secteur financier.
« Ces cadres de conformité permettent de lier directement les exigences réglementaires à des paramètres techniques vérifiables au sein de l’outil Audit Manager ». Pour un responsable sécurité, cela signifie une capacité accrue à démontrer, preuves à l’appui, que les données ne quittent pas le périmètre autorisé et que les accès sont strictement contrôlés. C’est un atout majeur pour répondre aux exigences du règlement DORA, qui impose une résilience opérationnelle numérique stricte au secteur financier.
Pour conclure, ces annonces confirment une tendance de fond : les géants du cloud doivent, pour conquérir le marché européen, intégrer la « souveraineté » comme une fonctionnalité native de leur plateforme.
Ce virage d’opportunité entend réduire la barrière à l’IA pour les décideurs PME en offrant des garanties de sécurité qui étaient, jusqu’à présent, réservées aux très grandes structures. Mais la vigilance doit rester de mise ! Car si l’infrastructure est souveraine, la gouvernance des données et la stratégie d’IA restent, elles, la responsabilité pleine et entière de l’entreprise.