Cyber Resilience Act : comment la marque Nuki aborde la nouvelle échéance règlementaire grâce à sa stratégie « Security-by-Design »
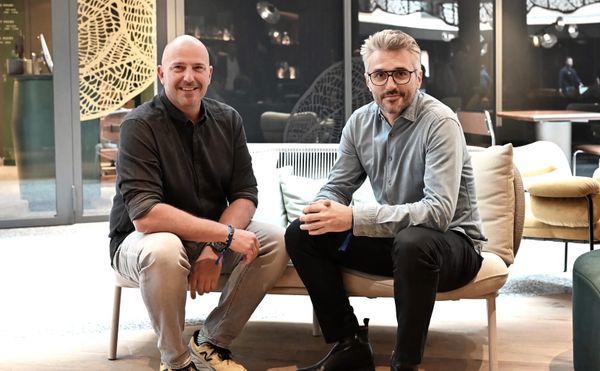
L’Union européenne vient d’entrer, depuis le 11 septembre 2026, dans une nouvelle ère pour les produits connectés avec l’entrée en vigueur des premières obligations de signalement prévues par le Cyber Resilience Act. La cybersécurité n’est désormais plus une question de choix, mais d'obligation légale. Voici comment la marque de serrures électroniques Nuki aborde cette nouvelle règlementation avec son approche « Security-by-Design ». Explications avec Martin Pansy, CEO de Nuki.
Le pionnier autrichien de la serrure électronique et des accès intelligents, Nuki, aborde la nouvelle échéance légale européenne avec une certaine confiance, car l’entreprise investit depuis plus de dix ans dans une approche stratégique orientée « Security-by-Design ».
Jusqu’à présent, la sécurité informatique était avant tout laissée à la discrétion des fabricants. Mais les choses changent avec le Cyber Resilience Act de l’Union européenne qui établit désormais des règles claires, faisant de la cybersécurité une exigence obligatoire tout au long du cycle de vie d’un produit, du développement et de la commercialisation jusqu’à la maintenance logicielle sur le long terme.
Cette réglementation va bien au-delà des seuls appareils connectés, et s’applique à pratiquement à presque tous les produits intégrant des éléments numériques, du logiciel en tant que tel aux infrastructures informatiques et à tous les équipements connectés. A l’exception de certaines catégories de produits, comme les dispositifs médicaux, l’aviation civile et certains types de véhicules.
C’est dans ce contexte que Martin Pansy, CEO de Nuki, appelle à une surveillance stricte du marché : « le CRA fixe les bons niveaux d’exigence, mais une réglementation européenne n’est jamais plus forte que son application. Des exigences strictes ont peu d’intérêt pour les consommateurs si des produits ne répondant pas à des standards de sécurité éprouvés continuent d’entrer sur le marché européen sans contrôle. Nous avons besoin de conditions de concurrence équitables qui récompensent les entreprises responsables plutôt que celles qui cherchent à contourner la réglementation ».
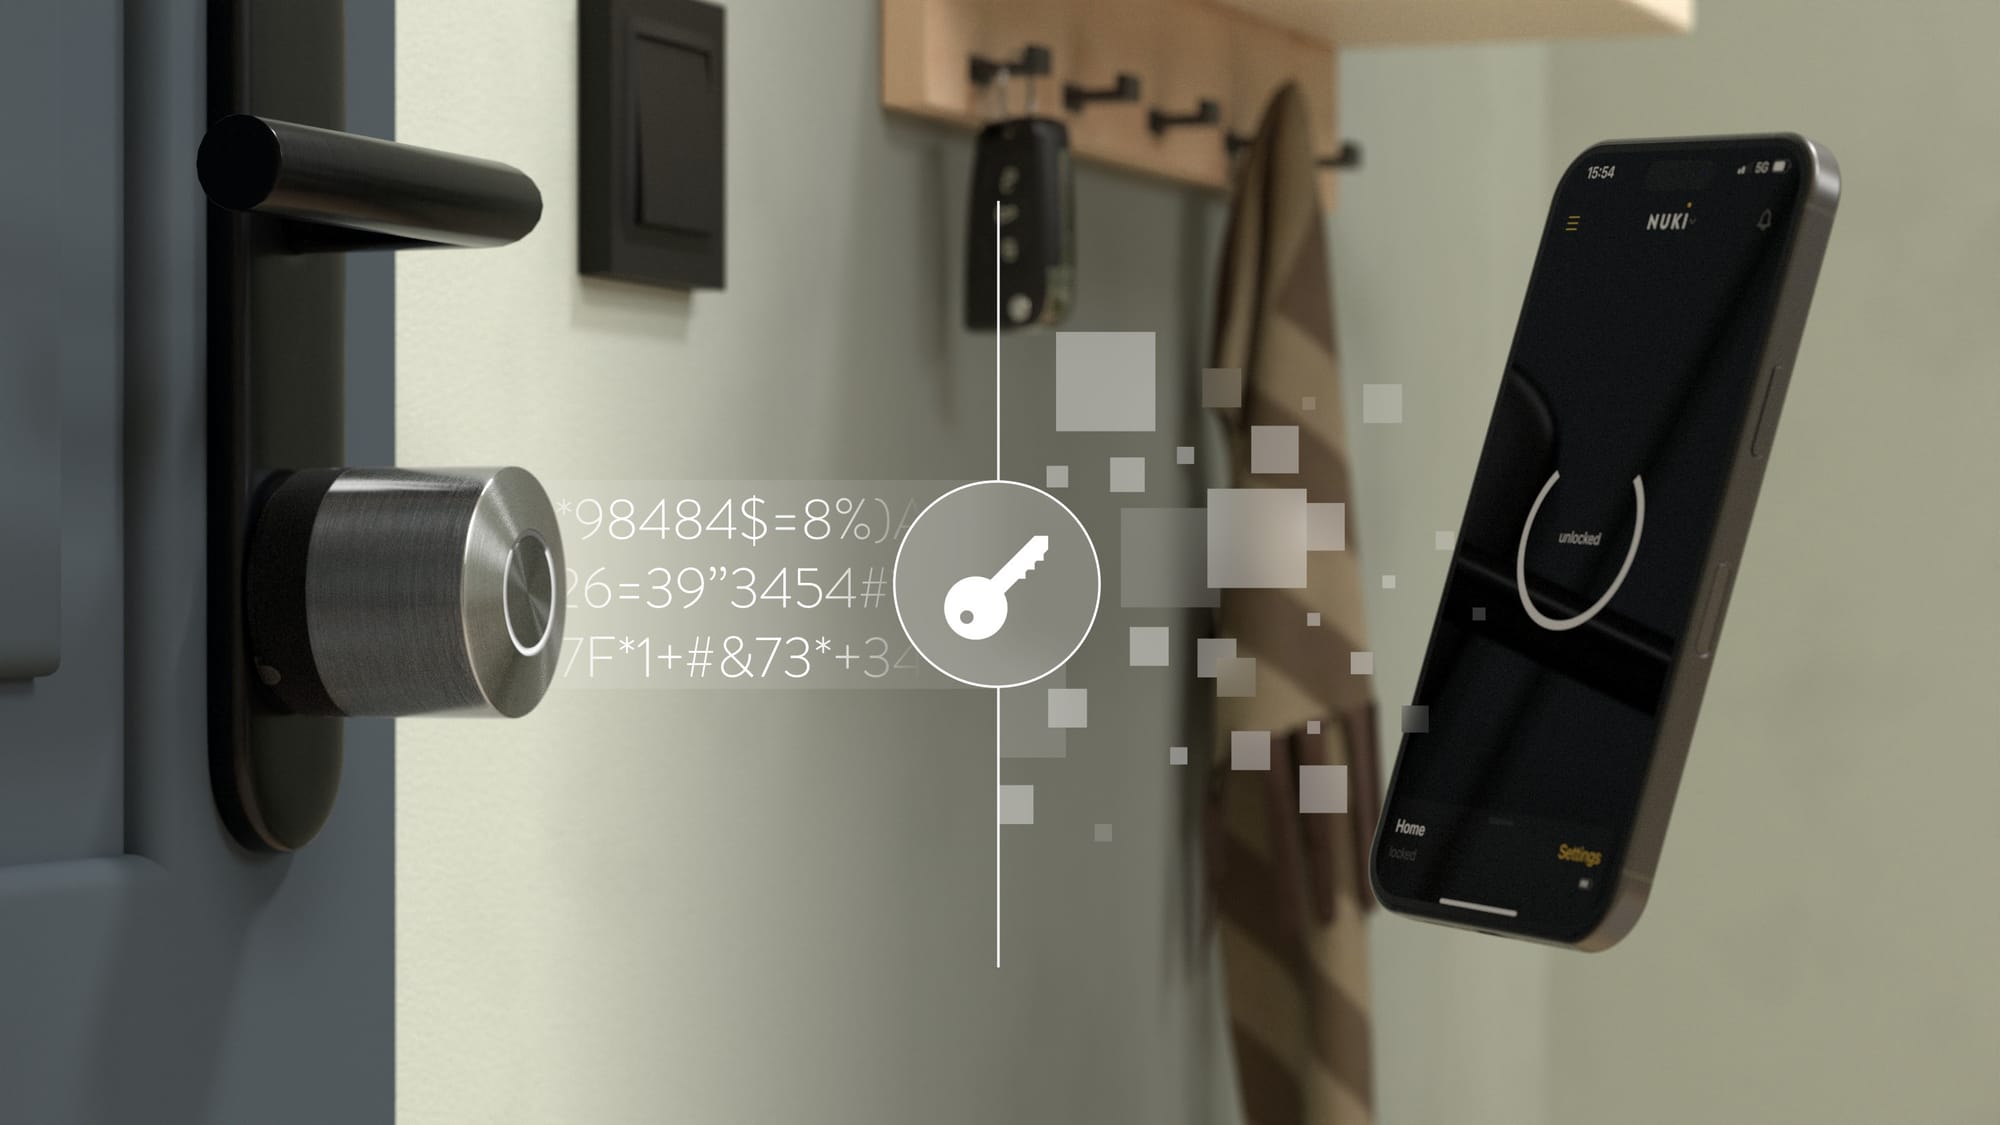
Un cas d’école de stratégie orientée « Security-by-Design ».
Le détecteur de fumée connecté envoie instantanément une notification push lorsqu’une alarme se déclenche, la machine à café démarre via une application et la serrure électronique permet au personnel de ménage d’entrer. « Tous ceux qui utilisent ces assistants numériques du quotidien doivent pouvoir compter sur une protection fiable et transparente de leur vie privée et de leur domicile », explique Jürgen Pansy, cofondateur et Chief Innovation Officer de Nuki.
Pour Nuki, la nouvelle réglementation européenne vient confirmer l’orientation cyber adoptée dès la création de l’entreprise qui consiste à intégrer rigoureusement la sécurité dès la conception comme le dit bien la formule « Security-by-Design ».
Plutôt que de considérer la sécurité informatique comme une fonctionnalité appliquée a posteriori, l’entreprise Nuki l’intègre dès la toute première ligne de code et dès les premières esquisses du produit. « Le chiffrement de bout en bout, l’analyse continue des menaces et les mises à jour de sécurité transparentes par Internet font partie des standards appliqués depuis la première génération de Smart Lock », développe Jürgen Pansy.
Sur le plan matériel, Nuki fait également évoluer ses systèmes, notamment grâce à des composants de sécurité physiques, à une protection renforcée de la mémoire et à des dispositifs destinés à prévenir les tentatives de manipulation.
« La sécurité informatique n’est pas une couche de peinture ajoutée à un produit lorsqu’une nouvelle réglementation entre en vigueur, elle est inscrite dans l’ADN même de nos produits. Nous considérons donc le Cyber Resilience Act comme la poursuite logique de la voie que nous avons choisie », insiste Jürgen Pansy.
Même si ce dernier porte toutefois un regard réaliste sur les efforts nécessaires. « Personne ne peut se mettre en conformité avec les exigences du CRA du jour au lendemain.
24 heures, 72 heures : le nouveau rythme de la cybersécurité
A compter d’aujourd’hui, les fabricants doivent faire face à la mise à l’épreuve du CRA et donc à l’obligation de signalement des vulnérabilités activement exploitées et des incidents de sécurité graves.
Autrement dit, dès qu’un incident est signalé, le compte à rebours commence. Les fabricants doivent immédiatement évaluer son impact technique et déterminer les responsabilités afin de transmettre une première alerte officielle dans un délai de 24 heures. Dans les 72 heures, une notification plus détaillée doit suivre, contenant les informations disponibles à ce stade ainsi qu’une première évaluation de la situation.
« Les nouvelles obligations de signalement constituent avant tout un test concret de l’organisation mise en place par les fabricants en matière de sécurité. Dans un délai très court, les entreprises doivent être capables de déterminer de manière fiable quels produits et quelles versions sont concernés, quelle est la gravité d’un incident et quelles mesures doivent être prises. Cela n’est possible que si l’analyse des risques, le développement sécurisé, les tests techniques et la gestion des vulnérabilités sont déjà parfaitement coordonnés », résume Luise Werner, experte en cybersécurité chez Secuvera, un prestataire de services de sécurité informatique certifié par le BSI.
Les tests en conditions réelles font la différence
L’expérience acquise dans le domaine des tests montre que des processus parfaitement définis sur le papier ne suffisent pas à garantir la protection d’un produit.
« Un produit peut être sécurisé sur le papier et malgré tout présenter des vulnérabilités. Des tests de sécurité indépendants apportent un point de vue complémentaire essentiel », souligne Eric Clausing, responsable IoT chez AV-TEST.
La grande majorité des vulnérabilités identifiées dans des scénarios réels ne proviennent pas de failles dans le concept théorique, mais d’erreurs de mise en œuvre. Les évaluations techniques, couvrant aussi bien les communications en ligne que les applications mobiles et les composants matériels, sont donc essentielles pour faire le lien entre les spécifications formelles et la sécurité réelle du produit.
Pour Eric Clausing, le cadre contraignant instauré par le CRA pour les appareils connectés constitue une évolution résolument positive. « Pour les fabricants, cela implique non seulement des exigences supplémentaires, mais aussi la possibilité de rendre la sécurité mesurable et transparente. Les tests indépendants contribuent à instaurer la confiance dans la sécurité d’un produit, tant auprès des fabricants que des utilisateurs finaux ».
L’écart entre réalité technique et perception
La sécurité vérifiable constitue l’une des clés permettant de relever un défi majeur du secteur. Bien que les serrures intelligentes établies sur le marché offrent un niveau de sécurité élevé, un écart subsiste souvent entre la réalité technique et la perception des consommateurs. Une récente enquête menée par Nuki auprès de ses clients montre que 44 % d’entre eux considèrent les préoccupations liées à la sécurité comme l’un des principaux freins à l’achat d’une première serrure électronique. Cette tendance est également confirmée par une nouvelle étude de Parks Associates, réalisée pour le compte de la Connectivity Standards Alliance, qui identifie elle aussi les préoccupations liées à la confidentialité des données et à la sécurité comme des obstacles à l’adoption plus large des appareils domotiques.
« Les cadres réglementaires tels que le CRA, associés à des normes industrielles fiables comme Matter et à des labels délivrés par des organismes de test indépendants tels qu’AV-TEST, contribuent à dissiper les craintes infondées. Ils permettent d’instaurer la confiance nécessaire pour que les serrures intelligentes deviennent pertinentes auprès du grand public », résume Martin Pansy, cofondateur et CEO de Nuki.
Quand la conformité devient un enjeu concurrentiel
Si l’entreprise Nuki considère positivement le nouveau cadre réglementaire, elle souligne également ses implications économiques. La Commission européenne estime les coûts directs liés à la mise en conformité à environ 29 milliards d’euros, soit environ 2 % des revenus de l’industrie européenne.
Un chiffre qui ne représente toutefois qu’une partie du problème : « L’obligation de fournir des mises à jour de sécurité pendant cinq ans ou plus mobilise durablement les ressources des développeurs. À cela s’ajoutent des dépenses supplémentaires liées au choix des composants et des outils logiciels. » Il s’agit d’une charge qu’une entreprise établie comme Nuki est en mesure d’absorber. Mais pour les start-ups, elle représente une barrière à l’entrée importante qui pourrait freiner l’innovation européenne.
SAVE THE DATE - October 15, 2026 Hi Site, Grimbergen (Brussels)